Contellect
  • Startseite
  • Plattform▼

    Contellect One →

    Eine Plattform. Von Inhalten zu
    intelligenten Aktionen.

    Dokumente verbunden mit KI-gestützter Extraktion, Klassifizierung, Weiterleitung und Erstellung
    Plattform entdecken →

    Entdecken Sie Ihre vernetzten Funktionen.

    Vernetzte Content Intelligence →

    Informationen erfassen. Inhalte steuern. KI einsetzen.

    Erfassen & Verstehen →

    Intelligente Dokumentenverarbeitung · KI-Klassifizierung
    Elektronische Formulare · Dokumentenerstellung

    Verwalten & Steuern →

    Content Services · Schriftgutverwaltung
    Zusammenarbeit · Aufbewahrung und Compliance

    Fragen & Handeln →

    Unternehmenswissen · KI-Agenten
    Prozessintelligenz · Workflow-Orchestrierung

    Wissens- und Agentenplattform →

    Multimodale Daten · Einheitlicher KI-Kontext
    Fundierte Agenten · Kontrollierte Aktionen

    FÜNFTE PLATTFORMSÄULE
    Anwendungsintelligenz →

    Branchenspezifische KI-Anwendungen.
    Auf Basis Ihrer Daten, Agenten und Workflows.

    Finanz-, Gesundheits- und Rechtsanwendungen teilen einen Arbeitsbereich für Erfassung, Governance, Kontext und Aktionen.
    Kreditorenbuchhaltung →Studierendenaufnahme →Verträge und Korrespondenz →
    Integrationen und APIs →

    Verbinden Sie Ihre Systeme und erweitern Sie Ihre Möglichkeiten.

  • Lösungen▼

    Für Ihre Branche entwickelt.↗

    Branchenwissen. Vernetzte Inhalte. Greifbare Ergebnisse.

    Vernetzter Arbeitsbereich mit Dokumenten, menschlicher Prüfung und Freigabe
    Alle Lösungen entdecken →

    Finden Sie Ihre Branche oder Initiative.

    Ihre Herausforderungen. Vernetzte Lösungen. →

    Entdecken Sie Lösungen nach Branche oder Aufgaben Ihres Teams.

    Nach Branche

    Content Intelligence speziell für Ihre Branche.

    • Finanzdienstleistungen↗
    • Versicherungen↗
    • Energiewirtschaft↗
    • Öffentlicher Sektor↗
    • Gesundheitswesen↗
    Nach Initiative

    Teams mit den benötigten Informationen und Workflows verbinden.

    • Recht↗
    • Buchhaltung↗
    • Governance↗
    • Vertrieb↗
    • Personalwesen↗
    • Versicherungen↗
    • Marketing↗
    • Gesundheitswesen↗
    • Bildung↗
    • Finanzdienstleistungen↗
  • Anwendungsfälle▼

    Informationen produktiv nutzen.↗

    Von alltäglichen Dokumenten zu intelligenten Geschäftsabläufen.

    AIINHALTEDATENPRÜFUNGAKTION
    Alle Anwendungsfälle entdecken →

    Entdecken Sie die nächste Verbesserung für Ihr Unternehmen.

    Reale Aufgaben. Intelligente Ergebnisse. →

    Beginnen Sie beim Geschäftsbedarf. Finden Sie die passenden Funktionen.

    Finanzen und kaufmännische Prozesse

    Verbinden Sie Rechnungen, Vereinbarungen, Lieferantenakten und Kundeninformationen mit den zuständigen Prüfern.

    • Automatisierung der KreditorenbuchhaltungErfassen Sie Rechnungen, validieren Sie Daten, gleichen Sie Belege ab und leiten Sie Ausnahmen zur Genehmigung weiter.↗
    • Vertragsintelligenz und VertragslebenszyklusVerwalten Sie Vertragserstellung, Prüfung, Genehmigung, Verpflichtungen, Verlängerung und sichere Aufbewahrung.↗
    • Lieferantenaufnahme und -managementKoordinieren Sie Lieferanten-Onboarding, Sorgfaltsprüfung, Dokumentation, Genehmigungen und laufende Compliance.↗
    • Spesen- und ErstattungsbearbeitungErfassen Sie Belege, validieren Sie Ansprüche, setzen Sie Richtlinien durch und leiten Sie Spesen durch Genehmigungsworkflows.↗
    • Alle Anwendungsfälle anzeigen↗
    Personal- und Serviceprozesse

    Führen Sie Anfragen, Personalakten, Projektinformationen und Fallhistorien in einem gemeinsamen Workflow zusammen.

    • Mitarbeiter-Onboarding und HR-ServicesAutomatisieren Sie Mitarbeiter-Onboarding, Dokumentenweiterleitung, Bestätigung von Richtlinien und HR-Serviceanfragen.↗
    • Fall- und ServiceanfragenmanagementOrchestrieren Sie Anfragen, Nachweise, Aufgaben, Entscheidungen und Kommunikation durch kontrollierte Fall-Workflows.↗
    • Projektmanagement und ZusammenarbeitVerbinden Sie Projektdateien, Aufgaben, Entscheidungen, Genehmigungen und Teamkommunikation in einem Arbeitsbereich.↗
    • Vernetzte FallaktenHalten Sie Nachweise, Entscheidungen, Korrespondenz, Aufgaben und Fallhistorie von der Aufnahme bis zum Abschluss verbunden.↗
    • Alle Anwendungsfälle anzeigen↗
    Wissen und Governance

    Verbinden Sie Unternehmenswissen mit Suche, Erfassung, Aufbewahrung und Zugriffskontrollen.

    • Unternehmenssuche und WissenserschließungFinden Sie vertrauenswürdige Inhalte über alle Repositorys hinweg mittels Metadaten, Volltext und KI-gestützter Relevanz.↗
    • Dokumenten- & Content-ManagementSteuern Sie Unternehmensdokumente, Metadaten, Versionen, Berechtigungen, Workflows und Aufbewahrung auf einer sicheren Plattform.↗
    • Schriftgut- und Compliance-ManagementWenden Sie Richtlinien-, Aufbewahrungs-, Audit- und Nachweiskontrollen auf regulierte Geschäftsinhalte an.↗
    • Digitale ArchivierungBewahren Sie Unterlagen mit Aufbewahrungsfristen, Legal Hold, Audit-Trails und sicherem Abruf auf.↗
    • Alle Anwendungsfälle anzeigen↗
  • Unternehmen & Ressourcen▼

    Ideen für den nächsten Schritt →

    Entdecken Sie das Wissen hinter intelligenten Unternehmen.

    Ein offenes Buch, verbunden mit KI, Wissen, Suche und Erkenntnissen
    Kontakt zu Contellect →

    Lernen Sie das Team hinter der Plattform kennen.

    Lernen, entdecken und sicher umsetzen.

    Ressourcen, Produkthinweise und Unternehmensinformationen, damit Sie Contellect optimal nutzen.

    Ressourcen & Karriere

    Einblicke, Lernangebote und Möglichkeiten, Teil unseres Teams zu werden.

    • Blog↗
    • Glossar↗
    • Karriere↗
    • Über Contellect↗
    Produktinformationen

    Erkunden Sie die Plattform und erfahren Sie, wie Sie starten.

    • Plattformübersicht↗
    • Contellect Platform-Orchestrator↗
    Trust, Datenschutz & Recht

    Unser Engagement für Sicherheit, Datenschutz und verantwortungsvolle KI.

    • Trust Center↗
    • Datenschutzerklärung↗
    • Nutzungsbedingungen↗

    Neueste Ressourcen →

    Neue Impulse für den Aufbau intelligenter Unternehmen.

    Ops
    KI-Agenten: Geschäftsaufgaben orchestrieren
    Artikel lesen ↗
    Ops
    KI-Datenbereitschaft für Unternehmen
    Artikel lesen ↗
    KI
    Alternde Inhalte steuern: KI-Bereitschaft
    Artikel lesen ↗
  • Preise
  • Kontakt
  • Demo anfordern
Deutsch
  • EnglishEnglish
  • العربيةArabic
  • FrançaisFrench
  • EspañolSpanish
  • DeutschGerman
  • NederlandsDutch
  • Português do BrasilPortuguese (Brazil)
  • TürkçeTurkish
  • ItalianoItalian
Demo anfordern
  1. Startseite/
  2. Sicherheit

Sicherheit

Sicherheit

So melden Sie eine Sicherheitslücke in Contellect One: unsere Offenlegungsrichtlinie, der Geltungsbereich, Safe Harbor und unsere Zusagen.

Contellect OneOffenlegung von SchwachstellenKoordinierte Offenlegung
Sicherheit

Wie Sie eine Schwachstelle melden, unser Umfang, der Schutz von Forschenden, Richtlinien und unsere Zusagen zur koordinierten Offenlegung.

Sicherheit

Sicherheit

Wie Sie eine Sicherheitslücke in der Contellect One Plattform und Website verantwortungsvoll melden: unser Umfang, der Schutz von Forschenden und unsere Zusagen zur koordinierten Offenlegung.

Contellect Technologies Inc.
MeldungUmfangSchutzRichtlinienReaktionAnerkennung
Schwachstelle melden

Contellect Technologies Inc. (“Contellect”) nimmt die Sicherheit von Contellect One und unserer Websites sehr ernst. Wir begrüßen Meldungen von Sicherheitsforschenden, Kunden und der Öffentlichkeit, die mögliche Schwachstellen entdecken, und wir arbeiten mit Ihnen zusammen, um berechtigte Funde zügig zu bestätigen, nachzustellen und zu beheben.

Diese Richtlinie erläutert, wie Sie eine Schwachstelle melden, was zum Geltungsbereich gehört und was nicht, welchen Schutz wir gutgläubig handelnden Forschenden bieten und was Sie von uns erwarten können.

Meldung einer Schwachstelle

Wenn Sie glauben, eine Sicherheitslücke in einem System von Contellect gefunden zu haben, schreiben Sie uns bitte an security@contellect.com.

Melden Sie Sicherheitsprobleme bitte nicht über öffentliche Kanäle wie GitHub-Issues, soziale Medien, Support-Tickets oder unser allgemeines Kontaktformular. Eine vertrauliche Meldung gibt uns die Möglichkeit, das Problem zu beheben, bevor es ausgenutzt werden kann.

Was Ihre Meldung enthalten sollte

Damit wir das Problem schnell prüfen und beheben können, geben Sie bitte so viel wie möglich von Folgendem an:

  • Eine klare Beschreibung der Schwachstelle und ihrer Art (zum Beispiel: Umgehung der Authentifizierung, Injection, Cross-Site-Scripting, unsichere Zugriffskontrolle oder Offenlegung von Informationen).
  • Das betroffene Objekt: die genaue URL, den Endpunkt oder die Komponente sowie die Umgebung oder Version, in der Sie das Verhalten beobachtet haben.
  • Eine Schritt-für-Schritt-Anleitung zum Nachstellen, so detailliert, dass unser Team das Problem selbstständig reproduzieren kann. Fügen Sie HTTP-Anfragen und -Antworten oder curl-Befehle bei, wo dies sinnvoll ist.
  • Einen Proof of Concept: ein minimales Skript, eine Anfrage, einen Screenshot oder ein kurzes Video, das das Problem zeigt. Bitte schwärzen Sie alle echten personenbezogenen Daten.
  • Die Auswirkung: was ein Angreifer erreichen könnte und welche Daten oder Nutzer betroffen sein könnten.
  • Optional, aber hilfreich: eine eigene Einschätzung des Schweregrads (zum Beispiel ein CVSS v3.1 Vektor) und Vorschläge zur Behebung.

Meldungen in englischer Sprache sind uns am liebsten.

Geltungsbereich

Im Geltungsbereich

  • Die Plattform Contellect One und ihre APIs.
  • Websites von Contellect, einschließlich contellect.com und der zugehörigen Subdomains.
  • Cloud-Infrastruktur und Dienste, die Contellect besitzt und betreibt.

Außerhalb des Geltungsbereichs

Folgendes liegt in der Regel außerhalb des Geltungsbereichs und wird nicht anerkannt. Bitte testen oder melden Sie diese Punkte nur, wenn Sie eine konkrete, ausnutzbare Sicherheitsauswirkung nachweisen können:

  • Denial-of-Service (DoS/DDoS), volumetrische Tests, Brute-Force-Versuche, Tests der Ratenbegrenzung und jede Aktivität, die unsere Dienste beeinträchtigt oder unterbricht.
  • Funde aus automatisierten Scannern ohne manuell bestätigte, ausnutzbare Auswirkung.
  • Fehlende Sicherheits-Header, Cookie-Flags oder andere Härtungsmaßnahmen nach “Best Practice” ohne nachgewiesene Auswirkung.
  • Meldungen über veraltete Softwareversionen oder die Offenlegung von Bannern und Versionsnummern ohne funktionierenden Exploit.
  • Self-XSS, Clickjacking auf Seiten ohne sicherheitsrelevante Aktion oder Probleme, die eine unwahrscheinlich aufwendige Nutzerinteraktion voraussetzen.
  • Schwachstellen in Diensten, Bibliotheken oder Integrationen Dritter, über die wir keine Kontrolle haben. Melden Sie diese bitte dem jeweils verantwortlichen Anbieter.
  • Social Engineering, Phishing oder physische Angriffe auf Beschäftigte, Kunden oder Standorte von Contellect.
  • Spam, inhaltliche, SEO-bezogene oder rein kosmetische Probleme.
  • Probleme, die ausschließlich nicht unterstützte Browser betreffen oder nur Ihr eigenes Konto ohne Auswirkung auf andere Nutzer.

Wenn Sie unsicher sind, ob etwas in den Geltungsbereich fällt, fragen Sie uns vorab per E-Mail.

Safe Harbor

Wir unterstützen verantwortungsvolle, gutgläubige Sicherheitsforschung und möchten, dass Sie sich beim Melden sicher fühlen. Wenn Sie sich bei Ihrer Forschung in gutem Glauben um die Einhaltung dieser Richtlinie bemühen, gilt Folgendes:

  • Contellect betrachtet Ihre Forschung als autorisiert im Sinne der einschlägigen Gesetze gegen Computermissbrauch und unbefugten Zugriff und wird wegen versehentlicher, gutgläubiger Verstöße gegen diese Richtlinie keine rechtlichen Schritte gegen Sie einleiten oder unterstützen.
  • Wir arbeiten mit Ihnen zusammen, um das Problem schnell zu verstehen und zu beheben, und würdigen Ihren Beitrag, wenn Sie es wünschen.

Dieser Safe Harbor gilt nur für Rechtsansprüche, die in der Kontrolle von Contellect liegen. Er bindet keine Dritten und erlaubt keine Handlungen, die rechtswidrig sind oder Rechte anderer verletzen. Wenn Sie unsicher sind, ob eine bestimmte Handlung zulässig ist, fragen Sie uns, bevor Sie fortfahren. Diese Richtlinie folgt den Grundsätzen des Safe-Harbor-Rahmenwerks von disclose.io.

Leitlinien für Forschende

Um im Rahmen dieser Richtlinie zu bleiben und für Safe Harbor in Frage zu kommen, beachten Sie bitte Folgendes:

  • Beschränken Sie Ihre Tests auf Systeme im Geltungsbereich.
  • Stoppen Sie und melden Sie, sobald Sie eine Schwachstelle entdecken, und greifen Sie nur auf die Daten zu, die zum Nachweis unbedingt erforderlich sind.
  • Geben Sie uns eine angemessene Gelegenheit zur Behebung, bevor Sie öffentlich darüber sprechen.
  • Behandeln Sie die Details der Schwachstelle vertraulich, bis wir sie behoben und die Offenlegung mit Ihnen abgestimmt haben.

Bitte außerdem:

  • Greifen Sie nicht auf Daten zu, die nicht Ihre eigenen sind, und verändern, löschen, speichern oder entziehen Sie diese nicht. Wenn Sie auf personenbezogene oder vertrauliche Daten stoßen, hören Sie sofort auf, speichern Sie nichts und informieren Sie uns.
  • Beeinträchtigen, stören oder überlasten Sie unsere Dienste nicht und versuchen Sie keine Form von Denial-of-Service.
  • Nutzen Sie kein Social Engineering, kein Phishing und kein physisches Eindringen.
  • Legen Sie das Problem nicht öffentlich offen und geben Sie es nicht an Dritte weiter, bevor eine Behebung vorliegt und wir die Offenlegung mit Ihnen abgestimmt haben.
  • Fordern Sie keine Zahlung als Gegenleistung für die Offenlegung einer Schwachstelle.

Unsere Zusagen zur Reaktion

Wenn Sie eine Schwachstelle im Einklang mit dieser Richtlinie melden, können Sie Folgendes von uns erwarten:

  • Wir bestätigen den Eingang Ihrer Meldung innerhalb von 3 Werktagen.
  • Wir prüfen und bewerten die Meldung (ob sie berechtigt ist, im Geltungsbereich liegt und welchen Schweregrad sie hat) und teilen eine erste Einschätzung in der Regel innerhalb von 10 Werktagen mit.
  • Wir halten Sie in angemessenen Abständen über den Fortschritt der Behebung auf dem Laufenden, bis das Problem gelöst ist.
  • Wir priorisieren die Behebung nach Schweregrad und bearbeiten kritische und schwerwiegende Probleme so schnell wie möglich.
  • Wir stimmen die öffentliche Offenlegung mit Ihnen ab. Wir bitten Sie, Ihre Funde vertraulich zu behandeln, bis eine Behebung veröffentlicht ist. Wir streben an, berechtigte Meldungen innerhalb von 90 Tagen zu lösen, und arbeiten danach mit Ihnen an einer abgestimmten Offenlegung. Sollten wir mehr Zeit benötigen, erläutern wir die Gründe und vereinbaren in gutem Glauben einen neuen Zeitplan.

Anerkennung

Wir sind den Forschenden dankbar, die dazu beitragen, Contellect und unsere Kunden zu schützen. Mit Ihrer Zustimmung würdigen wir Ihren Beitrag gern öffentlich, sobald ein Problem behoben ist. Teilen Sie uns mit, wie Sie genannt werden möchten (Name oder Pseudonym und optional ein Link), oder sagen Sie uns, wenn Sie anonym bleiben möchten.

Contellect betreibt derzeit kein bezahltes Bug-Bounty-Programm.

Verschlüsselte Meldungen und security.txt

Eine E-Mail an security@contellect.com über TLS genügt für die meisten Meldungen. Wenn Ihre Meldung besonders sensibel ist und Sie sie verschlüsseln möchten, sprechen Sie uns an und wir stellen einen PGP-Schlüssel bereit.

Eine maschinenlesbare Datei security.txt nach RFC 9116 ist unter /.well-known/security.txt veröffentlicht.

Standards

Diese Offenlegungsrichtlinie orientiert sich an breit anerkannten Standards und Leitlinien für die Offenlegung und Behandlung von Schwachstellen, darunter ISO/IEC 29147 (Offenlegung von Schwachstellen), ISO/IEC 30111 (Behandlung von Schwachstellen), RFC 9116 (security.txt), das Safe-Harbor-Rahmenwerk von disclose.io und die Leitlinien von OWASP zur Offenlegung von Schwachstellen.

Kontakt

  • Sicherheitsmeldungen: security@contellect.com
  • Allgemeine Anfragen: contact@contellect.com (oder nutzen Sie unser Kontaktformular)
  • Unternehmen: Contellect Technologies Inc.

Zuletzt aktualisiert: 8. Juli 2026
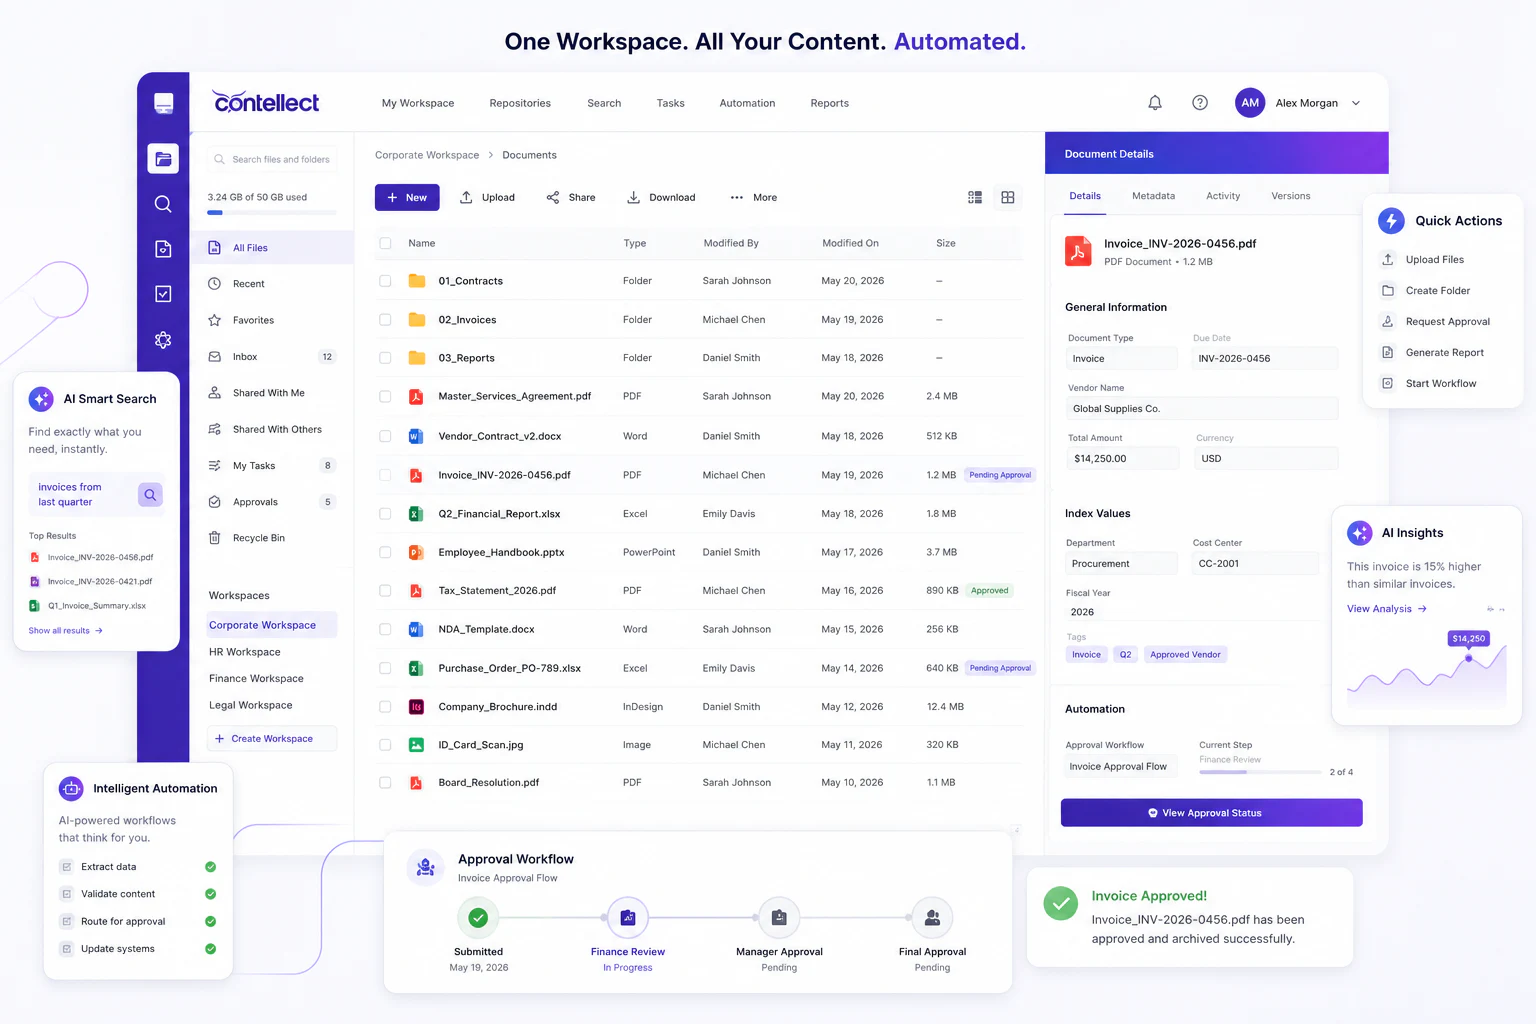
AIAntworten in Ihren Unternehmensinhalten finden
Genehmigungsablauf abgeschlossen

Contellect One in Aktion sehen

Machen Sie Unternehmensinhalte für Ihr Team nutzbar.

Sehen Sie, wie Contellect One Dokumente erfasst, steuert, durchsucht und automatisiert - in einem sicheren Arbeitsbereich, der auf Ihr Geschäft zugeschnitten ist.

  • Ihren Dokumenten- und Workflow-Anwendungsfall erkunden
  • KI-Extraktion, Suche und Automatisierung in Aktion sehen
  • Optionen für Bereitstellung, Governance und Integration prüfen
Demo anfordernPlattform entdecken
Contellect

KI-gestützte Content-Prozesse für sichere, durchsuchbare und automatisierte Arbeit im Unternehmen.

Vertrauen im UnternehmenSicherheit, Datenschutz und Governance

Plattform

  • Anwendungsintelligenz
  • Erfassen & Verstehen
  • Verwalten & Steuern
  • Wissens- und Agentenplattform
  • Fragen & Handeln
  • Plattform entdecken

Branchen

  • Finanzdienstleistungen
  • Versicherung
  • Energie
  • Öffentlicher Sektor
  • Gesundheitswesen
  • Alle Branchen entdecken

Anwendungsfälle

  • Finanzen und kaufmännische Prozesse
  • Personal- und Serviceprozesse
  • Wissen und Governance
  • Automatisierung der Kreditorenbuchhaltung
  • Vertragsintelligenz und Vertragslebenszyklus
  • Alle Anwendungsfälle entdecken

Plattformen vergleichen

  • Alle Vergleiche
  • Contellect im Vergleich zu OpenText
  • Contellect im Vergleich zu M-Files
  • Contellect im Vergleich zu OnBase
  • Contellect im Vergleich zu DocuWare
  • Contellect im Vergleich zu Laserfiche
  • Contellect im Vergleich zu SharePoint

Unternehmen

  • Blog und Ressourcen
  • Vertrauensbereich
  • Preise
  • Karriere
  • Kontakt
HoustonLondonDubaiKairoJohannesburg

© 2026 Contellect Technologies Inc. Alle Rechte vorbehalten.

DatenschutzNutzungsbedingungenSicherheitCookie-Einstellungen
Ihre Privatsphäre ist uns wichtig

Wir verwenden notwendige Cookies, damit unsere Website funktioniert. Mit Ihrer Zustimmung verwenden wir außerdem Cookies für Messung und Tracking, um den Zugriff auf die Website zu verstehen und Ihr Erlebnis zu verbessern. Sie können jederzeit zustimmen, ablehnen oder Ihre Wahl über "Cookie-Einstellungen" ändern. Siehe unsere Datenschutzerklärung.

Demo anfordern

Beschreiben Sie Ihren Anwendungsfall - ein Mitglied unseres Teams meldet sich innerhalb eines Werktags.

Diese Website ist durch reCAPTCHA geschützt; es gelten die Datenschutzerklärung und die Nutzungsbedingungen von Google.