Contellect
  • Home
  • Piattaforma▼

    Contellect One →

    Una piattaforma. Dai contenuti a
    azioni intelligenti.

    Documenti collegati a estrazione, classificazione, instradamento e generazione tramite IA
    Esplorate la piattaforma →

    Scopri le tue funzionalità connesse.

    Intelligenza dei contenuti, connessa →

    Acquisisci informazioni. Governa i contenuti. Metti l'IA al lavoro.

    Acquisire e Comprendere →

    Elaborazione intelligente dei documenti · Classificazione con IA
    Moduli elettronici · Generazione di documenti

    Gestire e Governare →

    Servizi di contenuto · Gestione dei record
    Collaborazione · Conservazione e conformità

    Interrogare e Agire →

    Conoscenza aziendale · Agenti IA
    Intelligenza dei processi · Orchestrazione dei flussi di lavoro

    Piattaforma di conoscenza e agenti →

    Dati multimodali · Contesto IA unificato
    Agenti basati sui dati · Azioni governate

    QUINTO PILASTRO DELLA PIATTAFORMA
    Intelligenza applicativa →

    Applicazioni IA specifiche per settore.
    Basate sui tuoi dati, agenti e flussi di lavoro.

    Le applicazioni finanziarie, sanitarie e legali condividono uno spazio di lavoro basato su acquisizione, governance, contesto e azione.
    Contabilità fornitori →Accoglienza degli studenti →Contratti e corrispondenza →
    Integrazioni e API →

    Collega i tuoi sistemi e amplia le tue possibilità.

  • Soluzioni▼

    Pensato per il tuo settore.↗

    Competenza di settore. Contenuti connessi. Risultati concreti.

    Spazio di lavoro connesso con documenti, revisione umana e approvazione
    Scopri tutte le soluzioni →

    Trova il tuo settore o la tua iniziativa.

    Le tue sfide. Soluzioni connesse. →

    Esplora per settore o per le attività del tuo team.

    Per Settore

    Intelligenza dei contenuti progettata per il tuo settore.

    • Servizi Finanziari↗
    • Assicurazioni↗
    • Settore Energetico↗
    • Settore Pubblico↗
    • Settore Sanitario↗
    Per Iniziativa

    Collega i team alle informazioni e ai flussi di lavoro di cui hanno bisogno.

    • Legale↗
    • Contabilità↗
    • Governance↗
    • Vendite↗
    • Risorse Umane↗
    • Assicurazioni↗
    • Marketing↗
    • Sanità↗
    • Istruzione↗
    • Servizi Finanziari↗
  • Casi d'Uso Aziendali▼

    Metti le informazioni al lavoro.↗

    Dai documenti quotidiani ai flussi di lavoro aziendali intelligenti.

    AICONTENUTIDATIREVISIONEAZIONE
    Scopri tutti i casi d'uso →

    Scopri come migliorare ancora la tua attività.

    Lavoro concreto. Risultati intelligenti. →

    Parti dall'esigenza aziendale. Trova le funzionalità per progredire.

    Finanza e operazioni commerciali

    Collega fatture, accordi, registri dei fornitori e informazioni sui clienti alle persone incaricate della revisione.

    • Automazione Contabilità FornitoriAcquisite fatture, convalidate i dati, riconciliate i documenti di supporto e instradate le eccezioni per l'approvazione.↗
    • Intelligenza e ciclo di vita dei contrattiGestite creazione, revisione, approvazione, obbligazioni, rinnovo e conservazione sicura dei contratti.↗
    • Onboarding e gestione dei fornitoriCoordinate onboarding dei fornitori, due diligence, documentazione, approvazioni e conformità continua.↗
    • Elaborazione di spese e rimborsiAcquisite ricevute, convalidate le note spese, applicate le policy e instradate le spese attraverso flussi di approvazione.↗
    • Vedi tutti i casi d'uso↗
    Operazioni del personale e dei servizi

    Riunisci richieste, registri dei dipendenti, informazioni sui progetti e cronologia dei casi in un flusso di lavoro condiviso.

    • Onboarding dei dipendenti e servizi HRAutomatizzate l'onboarding dei dipendenti, l'instradamento dei documenti, la presa visione delle politiche e le richieste di servizio HR.↗
    • Gestione dei casi e delle richieste di servizioOrchestrate richieste, evidenze, attività, decisioni e comunicazioni attraverso flussi di lavoro dei casi controllati.↗
    • Gestione Progetti e CollaborazioneCollegate file di progetto, attività, decisioni, approvazioni e comunicazioni del team in un unico spazio di lavoro.↗
    • Fascicoli dei casi connessiMantenete collegati evidenze, decisioni, corrispondenza, attività e storico dei casi dall'apertura alla chiusura.↗
    • Vedi tutti i casi d'uso↗
    Conoscenza e governance

    Collega la conoscenza aziendale a ricerca, acquisizione, conservazione e controlli di accesso.

    • Ricerca aziendale e scoperta della conoscenzaTrovate contenuti affidabili in tutti i repository grazie a metadati, testo completo e rilevanza basata su AI.↗
    • Gestione Documentale e dei ContenutiControllate documenti aziendali, metadati, versioni, autorizzazioni, flussi di lavoro e conservazione in un'unica piattaforma sicura.↗
    • Gestione dei record e della conformitàApplicate controlli di policy, conservazione, audit ed evidenze su tutti i contenuti aziendali regolamentati.↗
    • Archiviazione DigitaleConservate i documenti archivistici con piani di conservazione, blocchi per finalità legali, tracce di audit e recupero sicuro.↗
    • Vedi tutti i casi d'uso↗
  • Azienda e Risorse▼

    Idee per il futuro →

    Scopri la conoscenza alla base delle imprese intelligenti.

    Un libro aperto collegato a IA, conoscenza, ricerca e analisi
    Contatta Contellect →

    Conosci il team dietro la piattaforma.

    Impara, esplora e costruisci con fiducia.

    Risorse, guide al prodotto e informazioni aziendali per ottenere il massimo da Contellect.

    Risorse e Carriere

    Approfondimenti, formazione e opportunità per entrare nel nostro team.

    • Blog↗
    • Glossario↗
    • Carriere↗
    • Chi è Contellect↗
    Guida al Prodotto

    Esplora la piattaforma e scopri come iniziare.

    • Panoramica della Piattaforma↗
    • Orchestratore di Contellect One↗
    Fiducia, Privacy e Aspetti Legali

    Il nostro impegno per sicurezza, privacy e IA responsabile.

    • Trust Center↗
    • Informativa sulla Privacy↗
    • Termini di Servizio↗

    Ultime Risorse →

    Nuove prospettive per costruire imprese intelligenti.

    Ops
    Agenti AI: orchestrare il lavoro aziendale
    Leggi l'articolo ↗
    Ops
    Dati pronti per l'AI: guida aziendale
    Leggi l'articolo ↗
    AI
    Prontezza AI: contenuti in invecchiamento
    Leggi l'articolo ↗
  • Prezzi
  • Contatti
  • Richiedi una demo
Italiano
  • EnglishEnglish
  • العربيةArabic
  • FrançaisFrench
  • EspañolSpanish
  • DeutschGerman
  • NederlandsDutch
  • Português do BrasilPortuguese (Brazil)
  • TürkçeTurkish
  • ItalianoItalian
Richiedi una demo
  1. Pagina iniziale/
  2. Sicurezza

Sicurezza

Sicurezza

Come segnalare una vulnerabilità in Contellect One: politica di divulgazione, ambito, safe harbor e impegni di divulgazione coordinata.

Contellect OneSegnalazione delle vulnerabilitàDivulgazione coordinata
Sicurezza

Come segnalare una vulnerabilità, il nostro ambito, la tutela dei ricercatori, le linee guida e i nostri impegni di divulgazione coordinata.

Sicurezza

Sicurezza

Come segnalare in modo responsabile una vulnerabilità di sicurezza nella piattaforma e nel sito Contellect One: il nostro ambito, la tutela dei ricercatori e i nostri impegni di divulgazione coordinata.

Contellect Technologies Inc.
SegnalazioneAmbitoTutelaLinee guidaRispostaRiconoscimento
Segnala una vulnerabilità

Contellect Technologies Inc. (“Contellect”) considera con la massima serietà la sicurezza di Contellect One e dei propri siti web. Accogliamo le segnalazioni di ricercatori di sicurezza, clienti e cittadini che individuano potenziali vulnerabilità e ci impegniamo a collaborare con voi per verificare, riprodurre e correggere rapidamente i problemi accertati.

La presente politica spiega come segnalare una vulnerabilità, cosa rientra e cosa non rientra nell’ambito di applicazione, quali tutele offriamo ai ricercatori in buona fede e cosa potete aspettarvi da noi.

Segnalare una vulnerabilità

Se ritenete di avere individuato una vulnerabilità di sicurezza in un sistema Contellect, scriveteci all’indirizzo security@contellect.com.

Vi chiediamo di non segnalare problemi di sicurezza attraverso canali pubblici quali issue su GitHub, social media, ticket di assistenza o il nostro modulo di contatto generico. Una segnalazione riservata ci consente di correggere il problema prima che possa essere sfruttato.

Cosa includere nella segnalazione

Per aiutarci a verificare e risolvere rapidamente il problema, includete il maggior numero possibile dei seguenti elementi:

  • Una descrizione chiara della vulnerabilità e della sua tipologia (per esempio: aggiramento dell’autenticazione, injection, cross-site scripting, controllo degli accessi non sicuro o divulgazione di informazioni).
  • La risorsa interessata: URL, endpoint o componente esatto, e ambiente o versione in cui avete osservato il problema.
  • Istruzioni di riproduzione passo per passo, sufficientemente dettagliate perché il nostro team possa riprodurre il problema in autonomia. Includete richieste e risposte HTTP o comandi curl ove pertinenti.
  • Una prova di concetto: uno script minimo, una richiesta, una schermata o un breve video che dimostri il problema. Vi chiediamo di oscurare qualsiasi dato personale reale.
  • Impatto: che cosa potrebbe ottenere un attaccante e quali dati o utenti potrebbero essere coinvolti.
  • Facoltativo ma utile: un’autovalutazione della gravità (per esempio un vettore CVSS v3.1) ed eventuali correzioni suggerite.

Sono preferibili le segnalazioni redatte in inglese.

Ambito di applicazione

Rientra nell’ambito

  • La piattaforma Contellect One e le sue API.
  • I siti web di Contellect, compreso contellect.com e i suoi sottodomini.
  • L’infrastruttura e i servizi cloud di proprietà di Contellect e da essa gestiti.

Non rientra nell’ambito

I seguenti elementi in genere non rientrano nell’ambito e non danno diritto a riconoscimento. Vi chiediamo di non effettuare test né inviare segnalazioni al riguardo, salvo che possiate dimostrare un impatto di sicurezza concreto e sfruttabile:

  • Test di negazione del servizio (DoS/DDoS), volumetrici, a forza bruta o di limitazione della frequenza, e qualsiasi attività che degradi o interrompa i nostri servizi.
  • Risultati di scanner automatici privi di un impatto sfruttabile verificato manualmente.
  • Intestazioni di sicurezza assenti, flag dei cookie o altre misure di irrobustimento “di buona pratica” senza un impatto dimostrato.
  • Segnalazioni di versioni software non aggiornate o divulgazione di banner e versioni senza un exploit funzionante.
  • Self-XSS, clickjacking su pagine prive di azioni sensibili o problemi che richiedono un livello di interazione dell’utente poco plausibile.
  • Vulnerabilità in servizi, librerie o integrazioni di terze parti che non controlliamo; vi chiediamo di segnalarle al fornitore responsabile.
  • Ingegneria sociale, phishing o attacchi fisici contro personale, clienti o sedi di Contellect.
  • Problemi di spam, di contenuto, di SEO o puramente estetici.
  • Problemi che riguardano soltanto browser non supportati oppure soltanto il vostro account, senza impatto su altri utenti.

Se non siete certi che un elemento rientri nell’ambito, scriveteci prima e chiedete.

Safe harbor

Sosteniamo la ricerca di sicurezza responsabile e in buona fede e vogliamo che vi sentiate tutelati nel segnalarci un problema. Se durante la vostra ricerca vi impegnate in buona fede a rispettare la presente politica, Contellect:

  • Considererà la vostra ricerca autorizzata ai sensi delle leggi applicabili in materia di abuso informatico e accesso abusivo, e non promuoverà né sosterrà azioni legali nei vostri confronti per violazioni accidentali e in buona fede della presente politica.
  • Collaborerà con voi per comprendere e risolvere rapidamente il problema e, se lo desiderate, darà riconoscimento al vostro contributo.

Questo safe harbor si applica soltanto alle pretese legali che ricadono sotto il controllo di Contellect. Non vincola terze parti e non autorizza attività illecite o lesive dei diritti di altri. Se non siete certi che una specifica azione sia consentita, chiedetecelo prima di procedere. La presente politica segue i principi del framework di safe harbor disclose.io.

Linee guida per i ricercatori

Per rimanere nell’ambito della presente politica e beneficiare del safe harbor, vi chiediamo di:

  • Limitare i test ai sistemi che rientrano nell’ambito.
  • Interrompere e segnalare appena individuate una vulnerabilità, accedendo soltanto ai dati minimi necessari per dimostrarla.
  • Concederci un tempo ragionevole per la correzione prima di qualsiasi divulgazione pubblica.
  • Mantenere riservati i dettagli della vulnerabilità fino a quando non sia risolta e non sia stata concordata con voi la divulgazione.

Vi chiediamo inoltre di:

  • Non accedere, modificare, cancellare, conservare o esfiltrare dati che non siano vostri. Se incontrate dati personali o riservati, interrompete immediatamente, non salvateli e avvisateci.
  • Non degradare, interrompere o sovraccaricare i nostri servizi, né tentare alcuna forma di negazione del servizio.
  • Non ricorrere a ingegneria sociale, phishing o intrusione fisica.
  • Non divulgare pubblicamente il problema, né condividerlo con terze parti, prima che sia disponibile una correzione e che la divulgazione sia stata coordinata con voi.
  • Non pretendere un pagamento in cambio della divulgazione di una vulnerabilità.

I nostri impegni di risposta

Quando segnalate una vulnerabilità in linea con la presente politica, potete aspettarvi che:

  • Confermiamo la ricezione della segnalazione entro 3 giorni lavorativi.
  • Classifichiamo e verifichiamo la segnalazione (accertando se sia valida e rientri nell’ambito e valutandone la gravità), condividendo una prima valutazione, di norma entro 10 giorni lavorativi.
  • Vi teniamo informati sull’avanzamento della correzione a intervalli ragionevoli, fino alla risoluzione del problema.
  • Diamo priorità alle correzioni in base alla gravità, affrontando i problemi critici e di gravità elevata nel modo più rapido possibile.
  • Coordiniamo con voi la divulgazione pubblica. Vi chiediamo di mantenere riservati i risultati fino al rilascio di una correzione. Il nostro obiettivo è risolvere le segnalazioni valide entro 90 giorni, dopodiché collaboreremo con voi alla divulgazione coordinata. Se ci occorresse più tempo, ne spiegheremo le ragioni e concorderemo in buona fede una nuova tempistica.

Riconoscimento

Siamo grati ai ricercatori che contribuiscono a proteggere Contellect e i suoi clienti. Con il vostro consenso, saremo lieti di riconoscere pubblicamente il vostro contributo una volta risolto il problema. Indicateci come desiderate essere citati (nome o pseudonimo ed eventuale link) oppure comunicateci se preferite rimanere anonimi.

Contellect non gestisce attualmente un programma di bug bounty a pagamento.

Segnalazioni cifrate e security.txt

Una e-mail a security@contellect.com inviata su TLS è sufficiente per la maggior parte delle segnalazioni. Se la vostra segnalazione è particolarmente sensibile e desiderate cifrarla, contattateci e vi forniremo una chiave PGP.

Un file security.txt leggibile dalle macchine, conforme alla RFC 9116, è pubblicato in /.well-known/security.txt.

Standard

La presente politica di divulgazione si basa su standard e linee guida ampiamente riconosciuti in materia di divulgazione e gestione delle vulnerabilità, tra cui ISO/IEC 29147 (divulgazione delle vulnerabilità), ISO/IEC 30111 (gestione delle vulnerabilità), RFC 9116 (security.txt), il framework di safe harbor disclose.io e le linee guida OWASP sulla divulgazione delle vulnerabilità.

Contatti

  • Segnalazioni di sicurezza: security@contellect.com
  • Richieste generiche: contact@contellect.com (oppure utilizzate il nostro modulo di contatto)
  • Società: Contellect Technologies Inc.

Ultimo aggiornamento: 8 luglio 2026
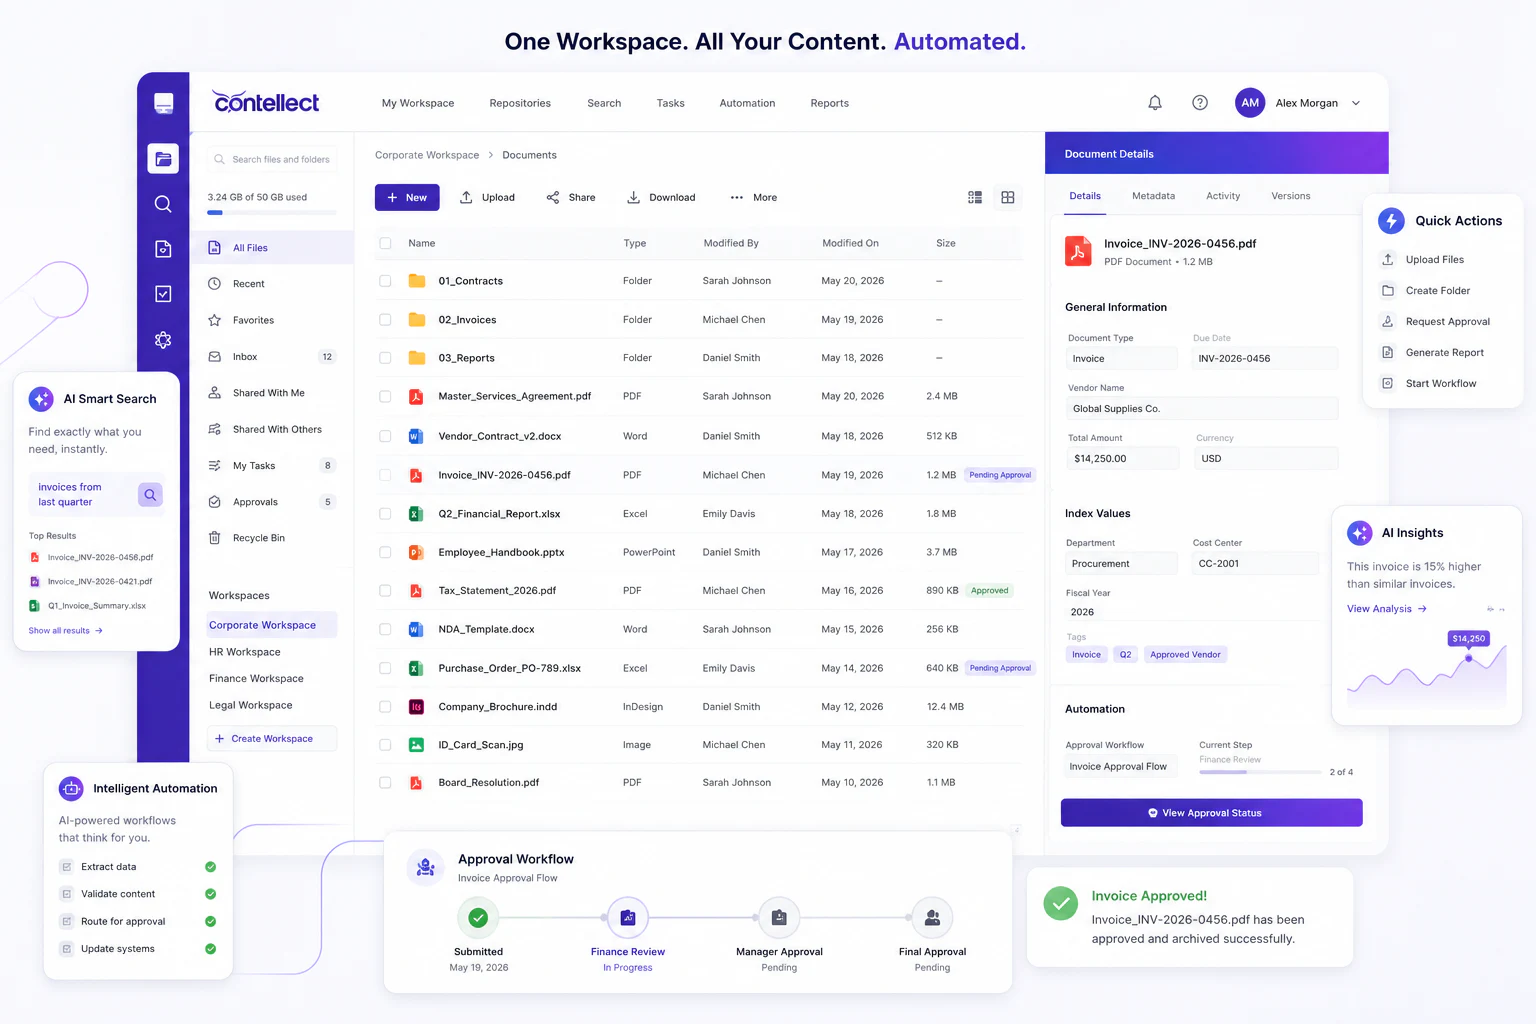
AITrova risposte nei contenuti aziendali
Flusso di approvazione completato

Guarda Contellect One in azione

Fai lavorare i contenuti aziendali per il tuo team.

Scopri come Contellect One acquisisce, governa, cerca e automatizza i documenti in un unico spazio di lavoro sicuro e adattato alla tua attività.

  • Esplora il tuo caso d'uso documentale e di processo
  • Guarda l'estrazione con IA, la ricerca e l'automazione in azione
  • Valuta le opzioni di rilascio, governance e integrazione
Richiedi una demoScopri la piattaforma
Contellect

Operazioni sui contenuti basate sull'IA per un lavoro aziendale sicuro, ricercabile e automatizzato.

Fiducia per le aziendeSicurezza, riservatezza e governance

Piattaforma

  • Intelligenza applicativa
  • Acquisire e Comprendere
  • Gestire e Governare
  • Piattaforma di conoscenza e agenti
  • Interrogare e Agire
  • Scopri la piattaforma

Settori

  • Servizi finanziari
  • Assicurazioni
  • Energia
  • Settore pubblico
  • Sanità
  • Esplora tutti i settori

Casi d'uso

  • Finanza e operazioni commerciali
  • Operazioni del personale e dei servizi
  • Conoscenza e governance
  • Automazione Contabilità Fornitori
  • Intelligenza e ciclo di vita dei contratti
  • Scopri tutti i casi d'uso

Confronta le piattaforme

  • Tutti i confronti
  • Contellect rispetto a OpenText
  • Contellect rispetto a M-Files
  • Contellect rispetto a OnBase
  • Contellect rispetto a DocuWare
  • Contellect rispetto a Laserfiche
  • Contellect rispetto a SharePoint

Azienda

  • Blog e risorse
  • Area di fiducia
  • Prezzi
  • Lavora con noi
  • Contatti
HoustonLondraDubaiIl CairoJohannesburg

© 2026 Contellect Technologies Inc. Tutti i diritti riservati.

RiservatezzaCondizioniSicurezzaPreferenze sui cookie
Teniamo alla tua riservatezza

Usiamo cookie essenziali per far funzionare il sito. Con il tuo consenso usiamo anche cookie di misurazione e tracciamento per capire il traffico del sito e migliorare la tua esperienza. Puoi accettare, rifiutare o cambiare la tua scelta in qualsiasi momento da "Preferenze sui cookie". Consulta la nostra Informativa sulla riservatezza.

Richiedi una demo

Raccontaci il tuo caso d'uso: un membro del nostro team ti risponderà entro un giorno lavorativo.

Questo sito è protetto da reCAPTCHA e si applicano l'informativa sulla privacy e i termini di servizio di Google.