Contellect
  • Inicio
  • Plataforma▼

    Contellect One →

    Una plataforma. Del contenido a
    la acción inteligente.

    Documentos conectados con extracción, clasificación, enrutamiento y generación mediante IA
    Explore la plataforma →

    Descubre tus capacidades conectadas.

    Inteligencia de contenido conectada →

    Captura información. Gobierna el contenido. Pon la IA a trabajar.

    Capturar y Comprender →

    Procesamiento inteligente de documentos · Clasificación con IA
    Formularios electrónicos · Generación de documentos

    Gestionar y Gobernar →

    Servicios de contenido · Gestión de registros
    Colaboración · Conservación y cumplimiento

    Preguntar y Actuar →

    Conocimiento empresarial · Agentes de IA
    Inteligencia de procesos · Orquestación de flujos de trabajo

    Plataforma de conocimiento y agentes →

    Datos multimodales · Contexto unificado para IA
    Agentes fundamentados · Acciones gobernadas

    QUINTO PILAR DE LA PLATAFORMA
    Inteligencia de aplicaciones →

    Aplicaciones de IA específicas para cada sector.
    Basadas en tus datos, agentes y flujos de trabajo.

    Las aplicaciones financieras, sanitarias y jurídicas comparten un espacio de trabajo basado en captura, gobernanza, contexto y acción.
    Cuentas por pagar →Incorporación de estudiantes →Contratos y correspondencia →
    Integraciones y API →

    Conecta tus sistemas y amplía tus posibilidades.

  • Soluciones▼

    Diseñado para tu sector.↗

    Conocimiento del sector. Contenido conectado. Resultados concretos.

    Espacio de trabajo conectado con documentos, revisión humana y aprobación
    Explora todas las soluciones →

    Encuentra tu sector o iniciativa.

    Tus retos. Soluciones conectadas. →

    Explora por sector o por las tareas que necesita realizar tu equipo.

    Por Sector

    Inteligencia de contenido diseñada para tu sector.

    • Servicios Financieros↗
    • Seguros↗
    • Sector Energético↗
    • Sector Público↗
    • Sector Salud↗
    Por Iniciativa

    Conecta a los equipos con la información y los flujos de trabajo que necesitan.

    • Legal↗
    • Contabilidad↗
    • Gobernanza↗
    • Ventas↗
    • Recursos Humanos↗
    • Seguros↗
    • Marketing↗
    • Salud↗
    • Educación↗
    • Servicios Financieros↗
  • Casos de Uso Empresariales▼

    Pon la información a trabajar.↗

    De los documentos cotidianos a flujos de trabajo empresariales inteligentes.

    AICONTENIDODATOSREVISIÓNACCIÓN
    Explora todos los casos de uso →

    Descubre cómo seguir mejorando tu negocio.

    Trabajo real. Resultados inteligentes. →

    Empieza por la necesidad de negocio. Encuentra las capacidades para avanzar.

    Finanzas y operaciones comerciales

    Conecta facturas, acuerdos, registros de proveedores e información de clientes con quienes los revisan.

    • Automatización de Cuentas por PagarCapture facturas, valide datos, concilie registros de respaldo y enrute las excepciones para su aprobación.↗
    • Inteligencia y ciclo de vida de contratosGestione la creación, revisión, aprobación, obligaciones, renovación y retención segura de contratos.↗
    • Incorporación y gestión de proveedoresCoordine la incorporación de proveedores, la debida diligencia, la documentación, las aprobaciones y el cumplimiento continuo.↗
    • Gestión de gastos y reembolsosCapture recibos, valide reclamaciones, aplique la política y enrute los gastos a través de flujos de aprobación.↗
    • Ver todos los casos de uso↗
    Operaciones de personal y servicios

    Reúne solicitudes, registros de empleados, información de proyectos e historial de casos en un flujo de trabajo compartido.

    • Incorporación de empleados y servicios de RR. HH.Automatice la incorporación de empleados, el enrutamiento de documentos, la aceptación de políticas y las solicitudes de servicio de recursos humanos.↗
    • Gestión de casos y solicitudes de servicioOrqueste solicitudes, evidencias, tareas, decisiones y comunicaciones mediante flujos de trabajo de casos controlados.↗
    • Gestión de Proyectos y ColaboraciónConecte archivos de proyecto, tareas, decisiones, aprobaciones y comunicación del equipo en un solo espacio de trabajo.↗
    • Expedientes de casos conectadosMantenga conectados evidencias, decisiones, correspondencia, tareas e historial de casos desde la apertura hasta el cierre.↗
    • Ver todos los casos de uso↗
    Conocimiento y gobernanza

    Conecta el conocimiento empresarial con la búsqueda, la captura, la conservación y los controles de acceso.

    • Búsqueda empresarial y descubrimiento de conocimientoEncuentre contenido fiable en todos los repositorios mediante metadatos, texto completo y relevancia impulsada por IA.↗
    • Gestión de Documentos y ContenidoControle documentos empresariales, metadatos, versiones, permisos, flujos de trabajo y retención en una sola plataforma segura.↗
    • Gestión de registros y cumplimientoAplique controles de política, retención, auditoría y evidencia en todo el contenido de negocio regulado.↗
    • Archivo DigitalPreserve los registros con calendarios de retención, retención legal, rastros de auditoría y recuperación segura.↗
    • Ver todos los casos de uso↗
  • Empresa y Recursos▼

    Ideas para lo que viene →

    Descubre el conocimiento que impulsa a las empresas inteligentes.

    Un libro abierto conectado con la IA, el conocimiento, la búsqueda y el análisis
    Contacta con Contellect →

    Conoce al equipo que hay detrás de la plataforma.

    Aprende, explora y construye con confianza.

    Recursos, guías de producto e información de la empresa para aprovechar al máximo Contellect.

    Recursos y Empleo

    Perspectivas, aprendizaje y oportunidades para unirte a nuestro equipo.

    • Blog↗
    • Glosario↗
    • Empleo↗
    • Acerca de Contellect↗
    Guía del Producto

    Explora la plataforma y descubre cómo empezar.

    • Descripción General de la Plataforma↗
    • Orquestador de la Plataforma↗
    Confianza, Privacidad y Aspectos Legales

    Nuestro compromiso con la seguridad, la privacidad y la IA responsable.

    • Centro de Confianza↗
    • Política de Privacidad↗
    • Términos del Servicio↗

    Últimos Recursos →

    Nuevas perspectivas para crear empresas inteligentes.

    Ops
    Agentes de IA: orquestar tareas de negocio
    Leer artículo ↗
    Ops
    Preparación de Datos para la IA
    Leer artículo ↗
    IA
    Contenido Envejecido: Preparación para IA
    Leer artículo ↗
  • Precios
  • Contacto
  • Solicitar una demo
Español
  • EnglishEnglish
  • العربيةArabic
  • FrançaisFrench
  • EspañolSpanish
  • DeutschGerman
  • NederlandsDutch
  • Português do BrasilPortuguese (Brazil)
  • TürkçeTurkish
  • ItalianoItalian
Solicitar una demo
  1. Inicio/
  2. Seguridad

Seguridad

Seguridad

Cómo notificar una vulnerabilidad en Contellect One: nuestra política de divulgación, el alcance, el puerto seguro y los compromisos de respuesta.

Contellect OneDivulgación de vulnerabilidadesDivulgación coordinada
Seguridad

Cómo notificar una vulnerabilidad, nuestro alcance, la protección al investigador, las directrices y nuestros compromisos de divulgación coordinada.

Seguridad

Seguridad

Cómo notificar de forma responsable una vulnerabilidad de seguridad en la plataforma y el sitio de Contellect One: nuestro alcance, la protección al investigador y nuestros compromisos de divulgación coordinada.

Contellect Technologies Inc.
NotificaciónAlcanceProtecciónDirectricesRespuestaReconocimiento
Notificar una vulnerabilidad

Contellect Technologies Inc. (“Contellect”) se toma en serio la seguridad de Contellect One y de nuestros sitios web. Agradecemos los informes de investigadores de seguridad, clientes y cualquier persona que detecte una vulnerabilidad potencial, y nos comprometemos a trabajar con usted para verificar, reproducir y corregir con rapidez los problemas válidos.

Esta política explica cómo notificar una vulnerabilidad, qué queda dentro y fuera del alcance, las protecciones que ofrecemos a quienes investigan de buena fe y qué puede esperar de nosotros a cambio.

Cómo notificar una vulnerabilidad

Si cree haber encontrado una vulnerabilidad de seguridad en un sistema de Contellect, escríbanos a security@contellect.com.

Le pedimos que no notifique problemas de seguridad por canales públicos como incidencias de GitHub, redes sociales, tickets de soporte o nuestro formulario de contacto general. Notificarlo en privado nos da la oportunidad de corregir el problema antes de que pueda ser explotado.

Qué incluir en su informe

Para ayudarnos a verificar y resolver el problema con rapidez, incluya todo lo que pueda de lo siguiente:

  • Una descripción clara de la vulnerabilidad y de su tipo (por ejemplo: elusión de la autenticación, inyección, cross-site scripting, control de acceso inseguro o revelación de información).
  • El activo afectado: la URL, el endpoint o el componente exactos, y el entorno o la versión donde lo observó.
  • Instrucciones de reproducción paso a paso, con suficiente detalle para que nuestro equipo pueda reproducir el problema por su cuenta. Incluya las peticiones y respuestas HTTP o los comandos curl cuando sea pertinente.
  • Una prueba de concepto: un script mínimo, una petición, una captura de pantalla o un vídeo breve que demuestre el problema. Le pedimos que oculte cualquier dato personal real.
  • Impacto: qué podría conseguir un atacante y qué datos o usuarios podrían verse afectados.
  • Opcional, pero útil: una autoevaluación de la gravedad (por ejemplo, un vector CVSS v3.1) y cualquier corrección que sugiera.

Preferimos los informes redactados en inglés.

Alcance

Dentro del alcance

  • La plataforma Contellect One y sus API.
  • Los sitios web de Contellect, incluidos contellect.com y sus subdominios.
  • La infraestructura y los servicios en la nube que Contellect posee y opera.

Fuera del alcance

Lo siguiente queda, por regla general, fuera del alcance y no es susceptible de reconocimiento. Le pedimos que no realice pruebas ni envíe informes sobre estos puntos salvo que pueda demostrar un impacto de seguridad concreto y explotable:

  • Pruebas de denegación de servicio (DoS o DDoS), volumétricas, de fuerza bruta o de limitación de peticiones, y cualquier actividad que degrade o interrumpa nuestros servicios.
  • Hallazgos de escáneres automáticos sin un impacto explotable verificado manualmente.
  • Ausencia de cabeceras de seguridad, de indicadores en las cookies o de otras medidas de refuerzo consideradas “buenas prácticas” sin un impacto demostrado.
  • Informes sobre versiones de software desactualizadas o revelación de versiones y banners sin un exploit funcional.
  • Self-XSS, clickjacking en páginas sin acciones sensibles o problemas que exigen una interacción del usuario poco verosímil.
  • Vulnerabilidades en servicios, bibliotecas o integraciones de terceros que no controlamos; le pedimos que las notifique al proveedor responsable.
  • Ingeniería social, phishing o ataques físicos contra el personal, los clientes o las instalaciones de Contellect.
  • Spam y problemas de contenido, de posicionamiento o puramente estéticos.
  • Problemas que solo afectan a navegadores sin soporte, o solo a su propia cuenta y sin impacto sobre otros usuarios.

Si no está seguro de que algo entre en el alcance, escríbanos primero y pregúntenos.

Puerto seguro

Apoyamos la investigación de seguridad responsable y de buena fe, y queremos que se sienta seguro al informarnos. Si durante su investigación hace un esfuerzo de buena fe por cumplir esta política, Contellect:

  • Considerará su investigación autorizada conforme a la legislación aplicable sobre uso indebido de sistemas informáticos y no emprenderá ni respaldará acciones legales contra usted por incumplimientos accidentales y de buena fe de esta política.
  • Trabajará con usted para entender y resolver el problema con rapidez, y reconocerá su contribución si así lo desea.

Este puerto seguro se aplica únicamente a las reclamaciones legales que estén bajo el control de Contellect. No obliga a terceros ni autoriza actividades ilícitas o que vulneren los derechos de otras personas. Si no está seguro de que una acción concreta esté permitida, pregúntenos antes de continuar. Esta política sigue los principios del marco de puerto seguro de disclose.io.

Directrices para investigadores

Para mantenerse dentro de esta política y acogerse al puerto seguro, le pedimos que:

  • Limite sus pruebas a los sistemas incluidos en el alcance.
  • Se detenga e informe en cuanto descubra una vulnerabilidad, y acceda solo a los datos mínimos necesarios para demostrarla.
  • Nos conceda una oportunidad razonable de corregirla antes de divulgarla públicamente.
  • Mantenga confidenciales los detalles de la vulnerabilidad hasta que la hayamos resuelto y hayamos acordado con usted su divulgación.

Además, le pedimos que:

  • No acceda, modifique, elimine, almacene ni extraiga datos que no sean suyos. Si encuentra datos personales o confidenciales, deténgase de inmediato, no los guarde e infórmenos.
  • No degrade, interrumpa ni sobrecargue nuestros servicios, ni intente ninguna forma de denegación de servicio.
  • No recurra a la ingeniería social, al phishing ni a la intrusión física.
  • No divulgue públicamente el problema ni lo comparta con terceros antes de que exista una corrección y hayamos coordinado la divulgación con usted.
  • No exija un pago a cambio de revelar una vulnerabilidad.

Nuestros compromisos de respuesta

Cuando notifique una vulnerabilidad conforme a esta política, puede esperar que:

  • Confirmemos la recepción de su informe en un plazo de 3 días laborables.
  • Clasifiquemos y validemos el informe (comprobando si es válido y si entra en el alcance, y evaluando su gravedad) y compartamos una valoración inicial, normalmente en un plazo de 10 días laborables.
  • Le mantengamos informado del avance de la corrección a intervalos razonables hasta que el problema quede resuelto.
  • Prioricemos la corrección según la gravedad, atendiendo los problemas críticos y de gravedad alta con la mayor rapidez posible.
  • Coordinemos con usted la divulgación pública. Le pedimos que mantenga la confidencialidad de los hallazgos hasta que se publique una corrección. Nuestro objetivo es resolver los informes válidos en un plazo de 90 días, tras el cual trabajaremos con usted en una divulgación coordinada. Si necesitamos más tiempo, le explicaremos por qué y acordaremos de buena fe un nuevo calendario.

Reconocimiento

Agradecemos a quienes investigan y ayudan a proteger a Contellect y a nuestros clientes. Con su permiso, reconoceremos públicamente su contribución una vez resuelto el problema. Indíquenos cómo prefiere que le acreditemos (nombre o alias, y un enlace opcional), o si prefiere permanecer anónimo.

Contellect no dispone actualmente de un programa de recompensas económicas por errores.

Informes cifrados y security.txt

Para la mayoría de los informes basta con un correo a security@contellect.com enviado sobre TLS. Si su informe es especialmente sensible y desea cifrarlo, póngase en contacto con nosotros y le facilitaremos una clave PGP.

Publicamos un archivo security.txt legible por máquina, conforme a RFC 9116, en /.well-known/security.txt.

Normas de referencia

Esta política de divulgación se apoya en normas y guías ampliamente reconocidas para la divulgación y el tratamiento de vulnerabilidades, entre ellas ISO/IEC 29147 (divulgación de vulnerabilidades), ISO/IEC 30111 (tratamiento de vulnerabilidades), RFC 9116 (security.txt), el marco de puerto seguro de disclose.io y las recomendaciones de divulgación de vulnerabilidades de OWASP.

Contacto

  • Informes de seguridad: security@contellect.com
  • Consultas generales: contact@contellect.com (o utilice nuestro formulario de contacto)
  • Empresa: Contellect Technologies Inc.

Última actualización: 8 de julio de 2026
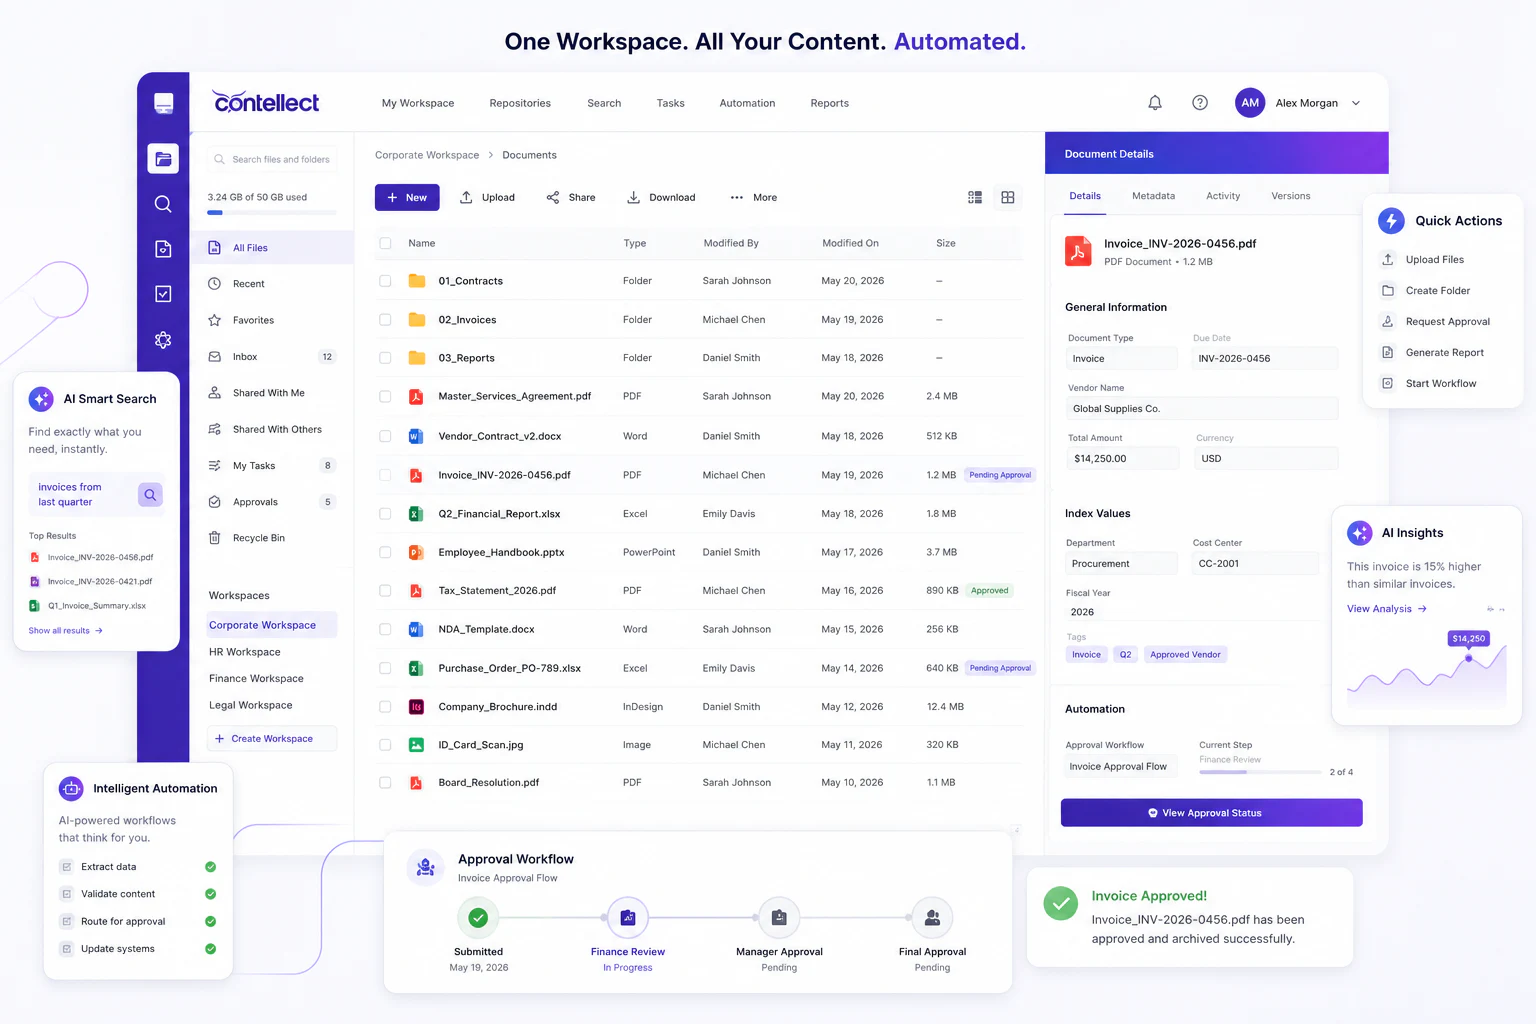
AIEncuentre respuestas en el contenido de su empresa
Flujo de aprobación completado

Vea Contellect One en acción

Haga que el contenido de su empresa trabaje para su equipo.

Vea cómo Contellect One captura, gobierna, busca y automatiza documentos en un único espacio de trabajo seguro y adaptado a su negocio.

  • Explore su caso de uso de documentos y flujos de trabajo
  • Vea la extracción con IA, la búsqueda y la automatización en acción
  • Revise las opciones de despliegue, gobernanza e integración
Solicitar una demoExplorar la plataforma
Contellect

Operaciones de contenido con IA para un trabajo empresarial seguro, localizable y automatizado.

Confianza empresarialSeguridad, privacidad y gobernanza

Plataforma

  • Inteligencia de aplicaciones
  • Capturar y Comprender
  • Gestionar y Gobernar
  • Plataforma de conocimiento y agentes
  • Preguntar y Actuar
  • Explorar la plataforma

Sectores

  • Servicios financieros
  • Seguros
  • Energía
  • Sector público
  • Salud
  • Explorar todos los sectores

Casos de uso

  • Finanzas y operaciones comerciales
  • Operaciones de personal y servicios
  • Conocimiento y gobernanza
  • Automatización de Cuentas por Pagar
  • Inteligencia y ciclo de vida de contratos
  • Explora todos los casos de uso

Comparar plataformas

  • Todas las comparaciones
  • Contellect frente a OpenText
  • Contellect frente a M-Files
  • Contellect frente a OnBase
  • Contellect frente a DocuWare
  • Contellect frente a Laserfiche
  • Contellect frente a SharePoint

Empresa

  • Blog y recursos
  • Área de confianza
  • Precios
  • Empleo
  • Contacto
HoustonLondresDubáiEl CairoJohannesburgo

© 2026 Contellect Technologies Inc. Todos los derechos reservados.

PrivacidadTérminosSeguridadPreferencias de cookies
Su privacidad nos importa

Usamos cookies esenciales para que el sitio funcione. Con su consentimiento, usamos también cookies de medición y seguimiento para entender el tráfico del sitio y mejorar su experiencia. Puede aceptar, rechazar o cambiar su elección en cualquier momento en "Preferencias de cookies". Consulte nuestra Política de privacidad.

Solicitar una demo

Cuéntenos su caso de uso y un miembro de nuestro equipo le responderá en un día laborable.

Este sitio está protegido por reCAPTCHA y se aplican la política de privacidad y las condiciones del servicio de Google.