Contellect
  • Início
  • Plataforma▼

    Contellect One →

    Uma plataforma. Do conteúdo à
    ação inteligente.

    Documentos conectados à extração, classificação, encaminhamento e geração por IA
    Explore a plataforma →

    Descubra suas funcionalidades conectadas.

    Inteligência de conteúdo conectada →

    Capture informações. Governe o conteúdo. Coloque a IA para trabalhar.

    Capturar e Compreender →

    Processamento inteligente de documentos · Classificação com IA
    Formulários eletrônicos · Geração de documentos

    Gerenciar e Governar →

    Serviços de conteúdo · Gestão de registros
    Colaboração · Retenção e conformidade

    Perguntar e Agir →

    Conhecimento empresarial · Agentes de IA
    Inteligência de processos · Orquestração de fluxos de trabalho

    Plataforma de conhecimento e agentes →

    Dados multimodais · Contexto unificado para IA
    Agentes fundamentados · Ações com governança

    QUINTO PILAR DA PLATAFORMA
    Inteligência de aplicações →

    Aplicações de IA específicas para cada setor.
    Criadas com base nos seus dados, agentes e fluxos de trabalho.

    Aplicações financeiras, de saúde e jurídicas compartilham um espaço de trabalho baseado em captura, governança, contexto e ação.
    Contas a pagar →Integração de estudantes →Contratos e correspondências →
    Integrações e APIs →

    Conecte seus sistemas e amplie suas possibilidades.

  • Soluções▼

    Feito para o seu setor.↗

    Conhecimento do setor. Conteúdo conectado. Resultados relevantes.

    Espaço de trabalho conectado com documentos, revisão humana e aprovação
    Explore todas as soluções →

    Encontre seu setor ou iniciativa.

    Seus desafios. Soluções conectadas. →

    Explore por setor ou pelas tarefas que sua equipe precisa realizar.

    Por Setor

    Inteligência de conteúdo desenvolvida para o seu setor.

    • Serviços Financeiros↗
    • Seguros↗
    • Setor de Energia↗
    • Setor Público↗
    • Setor de Saúde↗
    Por Iniciativa

    Conecte as equipes às informações e aos fluxos de trabalho de que precisam.

    • Jurídico↗
    • Contabilidade↗
    • Governança↗
    • Vendas↗
    • Recursos Humanos↗
    • Seguros↗
    • Marketing↗
    • Saúde↗
    • Educação↗
    • Serviços Financeiros↗
  • Casos de Uso Empresariais▼

    Coloque a informação para trabalhar.↗

    Dos documentos do dia a dia aos fluxos de trabalho empresariais inteligentes.

    AICONTEÚDODADOSREVISÃOAÇÃO
    Explore todos os casos de uso →

    Descubra a próxima melhoria para o seu negócio.

    Trabalho real. Resultados inteligentes. →

    Comece pela necessidade do negócio. Encontre as funcionalidades para avançar.

    Finanças e operações comerciais

    Conecte faturas, contratos, registros de fornecedores e informações de clientes às pessoas responsáveis pela revisão.

    • Automação de Contas a PagarCapture notas fiscais, valide dados, concilie registros de apoio e encaminhe exceções para aprovação.↗
    • Inteligência e ciclo de vida de contratosGerencie a criação, revisão, aprovação, obrigações, renovação e retenção segura de contratos.↗
    • Integração e gestão de fornecedoresCoordene a integração de fornecedores, a due diligence, a documentação, as aprovações e a conformidade contínua.↗
    • Processamento de despesas e reembolsosCapture recibos, valide solicitações de reembolso, aplique políticas e encaminhe despesas por fluxos de aprovação.↗
    • Ver todos os casos de uso↗
    Operações de pessoas e serviços

    Reúna solicitações, registros de funcionários, informações de projetos e histórico de casos em um fluxo de trabalho compartilhado.

    • Integração de funcionários e serviços de RHAutomatize a admissão de colaboradores, o encaminhamento de documentos, os aceites de políticas e as solicitações de serviço de RH.↗
    • Gestão de casos e solicitações de serviçoOrqueste solicitações, evidências, tarefas, decisões e comunicações por meio de fluxos de trabalho de casos controlados.↗
    • Gestão de Projetos e ColaboraçãoConecte arquivos de projeto, tarefas, decisões, aprovações e comunicação da equipe em um único espaço de trabalho.↗
    • Dossiês de casos conectadosMantenha evidências, decisões, correspondências, tarefas e histórico de casos conectados da abertura ao encerramento.↗
    • Ver todos os casos de uso↗
    Conhecimento e governança

    Conecte o conhecimento empresarial à pesquisa, captura, retenção e aos controles de acesso.

    • Pesquisa empresarial e descoberta de conhecimentoEncontre conteúdo confiável em acervos usando metadados, texto completo e relevância com IA.↗
    • Gestão de Documentos e ConteúdoControle documentos corporativos, metadados, versões, permissões, fluxos de trabalho e retenção em uma única plataforma segura.↗
    • Gestão de registros e conformidadeAplique controles de política, retenção, auditoria e evidências em todo o conteúdo de negócio regulado.↗
    • Arquivamento DigitalPreserve registros com tabelas de temporalidade, bloqueio legal, trilhas de auditoria e recuperação segura.↗
    • Ver todos os casos de uso↗
  • Empresa e Recursos▼

    Ideias para o que vem a seguir →

    Explore o conhecimento por trás das empresas inteligentes.

    Um livro aberto conectado à IA, ao conhecimento, à pesquisa e aos insights
    Fale com a Contellect →

    Conheça a equipe por trás da plataforma.

    Aprenda, explore e construa com confiança.

    Recursos, orientações de produto e informações da empresa para você aproveitar ao máximo a Contellect.

    Recursos e Carreiras

    Insights, aprendizado e oportunidades para fazer parte da nossa equipe.

    • Blog↗
    • Glossário↗
    • Carreiras↗
    • Sobre a Contellect↗
    Guia do Produto

    Explore a plataforma e saiba como começar.

    • Visão Geral da Plataforma↗
    • Orquestrador da Plataforma Contellect↗
    Confiança, Privacidade e Aspectos Jurídicos

    Nosso compromisso com segurança, privacidade e IA responsável.

    • Central de Confiança↗
    • Política de Privacidade↗
    • Termos de Serviço↗

    Recursos Mais Recentes →

    Novas perspectivas para construir empresas inteligentes.

    Operações
    Agentes de IA: Orquestração de Negócios
    Ler artigo ↗
    Operações
    Prontidão de Dados para IA: Guia
    Ler artigo ↗
    IA
    Conteúdo Envelhecido: Prontidão para IA
    Ler artigo ↗
  • Preços
  • Contato
  • Solicitar uma demo
Português do Brasil
  • EnglishEnglish
  • العربيةArabic
  • FrançaisFrench
  • EspañolSpanish
  • DeutschGerman
  • NederlandsDutch
  • Português do BrasilPortuguese (Brazil)
  • TürkçeTurkish
  • ItalianoItalian
Solicitar uma demo
  1. Início/
  2. Segurança

Segurança

Segurança

Como relatar uma vulnerabilidade de segurança no Contellect One: nossa política de divulgação, escopo, porto seguro e compromissos de divulgação coordenada.

Contellect OneDivulgação de vulnerabilidadesDivulgação coordenada
Segurança

Como comunicar uma vulnerabilidade, nosso escopo, a proteção ao pesquisador, as diretrizes e nossos compromissos de divulgação coordenada.

Segurança

Segurança

Como comunicar de forma responsável uma vulnerabilidade de segurança na plataforma e no site do Contellect One: nosso escopo, a proteção ao pesquisador e nossos compromissos de divulgação coordenada.

Contellect Technologies Inc.
ComunicaçãoEscopoProteçãoDiretrizesRespostaReconhecimento
Comunicar uma vulnerabilidade

A Contellect Technologies Inc. (“Contellect”) leva a sério a segurança do Contellect One e dos nossos sites. Recebemos com satisfação relatos de pesquisadores de segurança, clientes e integrantes do público que identifiquem possíveis vulnerabilidades, e temos o compromisso de trabalhar em conjunto para verificar, reproduzir e corrigir rapidamente as questões válidas.

Esta política explica como relatar uma vulnerabilidade, o que está dentro e fora do escopo, as proteções que oferecemos aos pesquisadores de boa-fé e o que você pode esperar de nós em contrapartida.

Como relatar uma vulnerabilidade

Se você acredita ter encontrado uma vulnerabilidade de segurança em um sistema da Contellect, escreva para security@contellect.com.

Por favor, não relate problemas de segurança por canais públicos como issues do GitHub, redes sociais, tickets de suporte ou nosso formulário de contato geral. O relato privado nos dá a oportunidade de corrigir a falha antes que ela possa ser explorada.

O que incluir no seu relato

Para nos ajudar a verificar e tratar a questão rapidamente, inclua o máximo possível dos itens abaixo:

  • Uma descrição clara da vulnerabilidade e do seu tipo (por exemplo: contorno de autenticação, injeção, cross-site scripting, controle de acesso inseguro ou exposição de informações).
  • O ativo afetado: a URL, o endpoint ou o componente exatos, e o ambiente ou a versão em que você observou o problema.
  • Instruções de reprodução passo a passo, detalhadas o suficiente para que nossa equipe reproduza a falha de forma independente. Inclua requisições/respostas HTTP ou comandos curl quando for pertinente.
  • Uma prova de conceito: um script mínimo, uma requisição, uma captura de tela ou um vídeo curto que demonstre o problema. Remova quaisquer dados pessoais reais.
  • Impacto: o que um atacante conseguiria fazer e quais dados ou usuários poderiam ser afetados.
  • Opcional, mas útil: uma autoavaliação de severidade (por exemplo, um vetor CVSS v3.1) e qualquer correção sugerida.

Relatos redigidos em inglês são preferíveis.

Escopo

Dentro do escopo

  • A plataforma Contellect One e suas APIs.
  • Os sites da Contellect, incluindo contellect.com e seus subdomínios.
  • A infraestrutura e os serviços de nuvem que a Contellect detém e opera.

Fora do escopo

Os itens a seguir estão, em geral, fora do escopo e não são elegíveis a reconhecimento. Por favor, não teste nem submeta esses casos, a menos que você consiga demonstrar um impacto de segurança concreto e explorável:

  • Testes de negação de serviço (DoS/DDoS), volumétricos, de força bruta ou de limitação de taxa, e qualquer atividade que degrade ou interrompa nossos serviços.
  • Achados de scanners automatizados sem um impacto explorável verificado manualmente.
  • Ausência de cabeçalhos de segurança, de flags de cookie ou de outro reforço de “boas práticas” sem impacto demonstrado.
  • Relatos de versões desatualizadas de software ou de exposição de banner/versão sem um exploit funcional.
  • Self-XSS, clickjacking em páginas sem ação sensível, ou problemas que exijam um grau improvável de interação do usuário.
  • Vulnerabilidades em serviços, bibliotecas ou integrações de terceiros que não controlamos; relate esses casos ao fornecedor responsável.
  • Engenharia social, phishing ou ataques físicos contra funcionários, clientes ou instalações da Contellect.
  • Spam, conteúdo, SEO ou questões puramente cosméticas.
  • Problemas que afetem apenas navegadores sem suporte, ou apenas a sua própria conta, sem impacto sobre outros usuários.

Se você não tiver certeza se algo está no escopo, escreva para nós antes e pergunte.

Porto seguro

Apoiamos a pesquisa de segurança responsável e de boa-fé, e queremos que você se sinta seguro ao nos relatar um problema. Se você fizer um esforço de boa-fé para cumprir esta política durante sua pesquisa, a Contellect irá:

  • Considerar sua pesquisa autorizada sob as leis aplicáveis de uso indevido de computadores e de invasão de sistemas, e não iremos mover nem apoiar ação judicial contra você por violações acidentais e de boa-fé desta política.
  • Trabalhar com você para entender e resolver a questão rapidamente, e reconhecer sua contribuição, se você desejar.

Este porto seguro se aplica somente a demandas judiciais sob o controle da Contellect. Ele não vincula terceiros e não autoriza atividade que seja ilícita ou que viole direitos de outras pessoas. Se você não tiver certeza de que uma ação específica é permitida, pergunte antes de prosseguir. Esta política segue os princípios do arcabouço de porto seguro disclose.io.

Diretrizes para pesquisadores

Para permanecer dentro desta política e se qualificar ao porto seguro, por favor:

  • Limite seus testes a sistemas dentro do escopo.
  • Pare e relate assim que descobrir uma vulnerabilidade, e acesse apenas o mínimo de dados necessário para demonstrá-la.
  • Conceda a nós uma oportunidade razoável de correção antes de divulgar publicamente.
  • Mantenha os detalhes da vulnerabilidade em sigilo até que a tenhamos resolvido e acordado a divulgação com você.

Além disso, por favor:

  • Não acesse, altere, exclua, armazene ou extraia dados que não sejam seus. Se encontrar dados pessoais ou confidenciais, pare imediatamente, não os salve e nos avise.
  • Não degrade, interrompa ou sobrecarregue nossos serviços, nem tente qualquer forma de negação de serviço.
  • Não use engenharia social, phishing ou intrusão física.
  • Não divulgue publicamente o problema, nem o compartilhe com terceiros, antes de uma correção estar em vigor e de termos coordenado a divulgação com você.
  • Não exija pagamento em troca da divulgação de uma vulnerabilidade.

Nossos compromissos de resposta

Quando você relatar uma vulnerabilidade de acordo com esta política, pode esperar que nós:

  • Confirmemos o recebimento do seu relato em até 3 dias úteis.
  • Triemos e validemos o relato (confirmando se é válido e se está no escopo, e avaliando sua severidade), e compartilhemos uma avaliação inicial, normalmente em até 10 dias úteis.
  • Mantenhamos você informado sobre o andamento da correção em intervalos razoáveis, até que a questão seja resolvida.
  • Priorizemos a correção por severidade, tratando as questões críticas e de alta severidade o mais rápido possível.
  • Coordenemos a divulgação pública com você. Pedimos que mantenha os achados em sigilo até que uma correção seja liberada. Nosso objetivo é resolver relatos válidos em até 90 dias, após o que trabalharemos com você na divulgação coordenada. Se precisarmos de mais tempo, explicaremos o motivo e acordaremos um novo prazo de boa-fé.

Reconhecimento

Somos gratos aos pesquisadores que ajudam a manter a Contellect e nossos clientes em segurança. Com sua autorização, ficaremos felizes em reconhecer publicamente sua contribuição depois que uma questão for resolvida. Diga-nos como você gostaria de ser creditado (nome ou pseudônimo, e um link opcional), ou avise se preferir permanecer anônimo.

A Contellect não opera atualmente um programa remunerado de bug bounty.

Relatos criptografados e security.txt

O envio de e-mail para security@contellect.com via TLS é suficiente para a maioria dos relatos. Se o seu relato for especialmente sensível e você quiser criptografá-lo, entre em contato e forneceremos uma chave PGP.

Um arquivo security.txt legível por máquina, em conformidade com a RFC 9116, é publicado em /.well-known/security.txt.

Normas

Esta política de divulgação é orientada por normas e diretrizes amplamente reconhecidas para divulgação e tratamento de vulnerabilidades, incluindo a ISO/IEC 29147 (divulgação de vulnerabilidades), a ISO/IEC 30111 (tratamento de vulnerabilidades), a RFC 9116 (security.txt), o arcabouço de porto seguro disclose.io e as orientações de divulgação de vulnerabilidades da OWASP.

Contato

  • Relatos de segurança: security@contellect.com
  • Consultas gerais: contact@contellect.com (ou use nosso formulário de contato)
  • Empresa: Contellect Technologies Inc.

Última atualização: 8 de julho de 2026
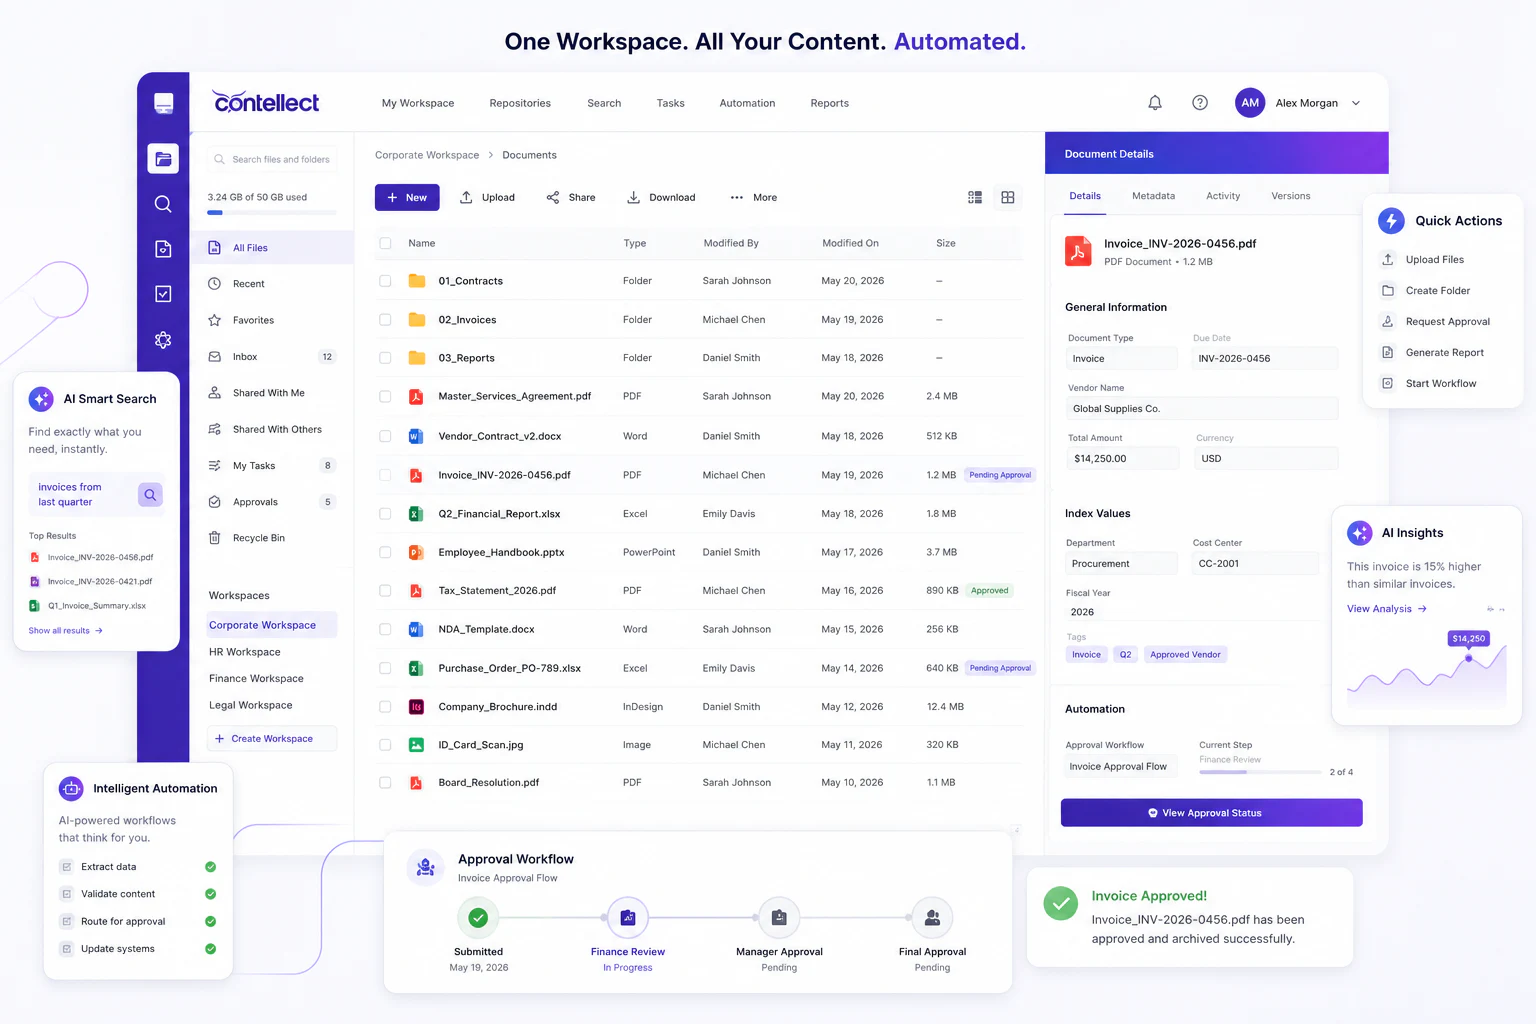
AIEncontre respostas no conteúdo da sua empresa
Fluxo de aprovação concluído

Veja o Contellect One em ação

Faça o conteúdo da sua empresa trabalhar para o seu time.

Veja como o Contellect One captura, governa, pesquisa e automatiza documentos em um único espaço de trabalho seguro e adaptado ao seu negócio.

  • Explore o seu caso de uso de documentos e fluxos de trabalho
  • Veja a extração com IA, a pesquisa e a automação em ação
  • Avalie as opções de implantação, governança e integração
Solicitar uma demoConheça a plataforma
Contellect

Operações de conteúdo com IA para um trabalho corporativo seguro, pesquisável e automatizado.

Confiança corporativaSegurança, privacidade e governança

Plataforma

  • Inteligência de aplicações
  • Capturar e Compreender
  • Gerenciar e Governar
  • Plataforma de conhecimento e agentes
  • Perguntar e Agir
  • Conheça a plataforma

Setores

  • Serviços financeiros
  • Seguros
  • Energia
  • Setor público
  • Saúde
  • Explorar todos os setores

Casos de uso

  • Finanças e operações comerciais
  • Operações de pessoas e serviços
  • Conhecimento e governança
  • Automação de Contas a Pagar
  • Inteligência e ciclo de vida de contratos
  • Explore todos os casos de uso

Comparar plataformas

  • Todas as comparações
  • Contellect versus OpenText
  • Contellect versus M-Files
  • Contellect versus OnBase
  • Contellect versus DocuWare
  • Contellect versus Laserfiche
  • Contellect versus SharePoint

Empresa

  • Blog e materiais
  • Área de confiança
  • Preços
  • Carreiras
  • Contato
HoustonLondresDubaiCairoJoanesburgo

© 2026 Contellect Technologies Inc. Todos os direitos reservados.

PrivacidadeTermosSegurançaPreferências de cookies
Sua privacidade importa para nós

Usamos cookies essenciais para o funcionamento do site. Com o seu consentimento, também usamos cookies de medição e rastreamento para entender o tráfego do site e melhorar sua experiência. Você pode aceitar, recusar ou mudar sua escolha a qualquer momento em "Preferências de cookies". Consulte nossa Política de privacidade.

Solicitar uma demo

Conte-nos sobre o seu caso de uso e alguém da nossa equipe responderá em um dia útil.

Este site é protegido pelo reCAPTCHA e aplicam-se a política de privacidade e os termos de serviço do Google.