Agenti AI: orchestrare il lavoro aziendale
Come gli agenti AI supportano onboarding, assicurazioni e servizi pubblici con orchestrazione, approvazione umana e dati governati.
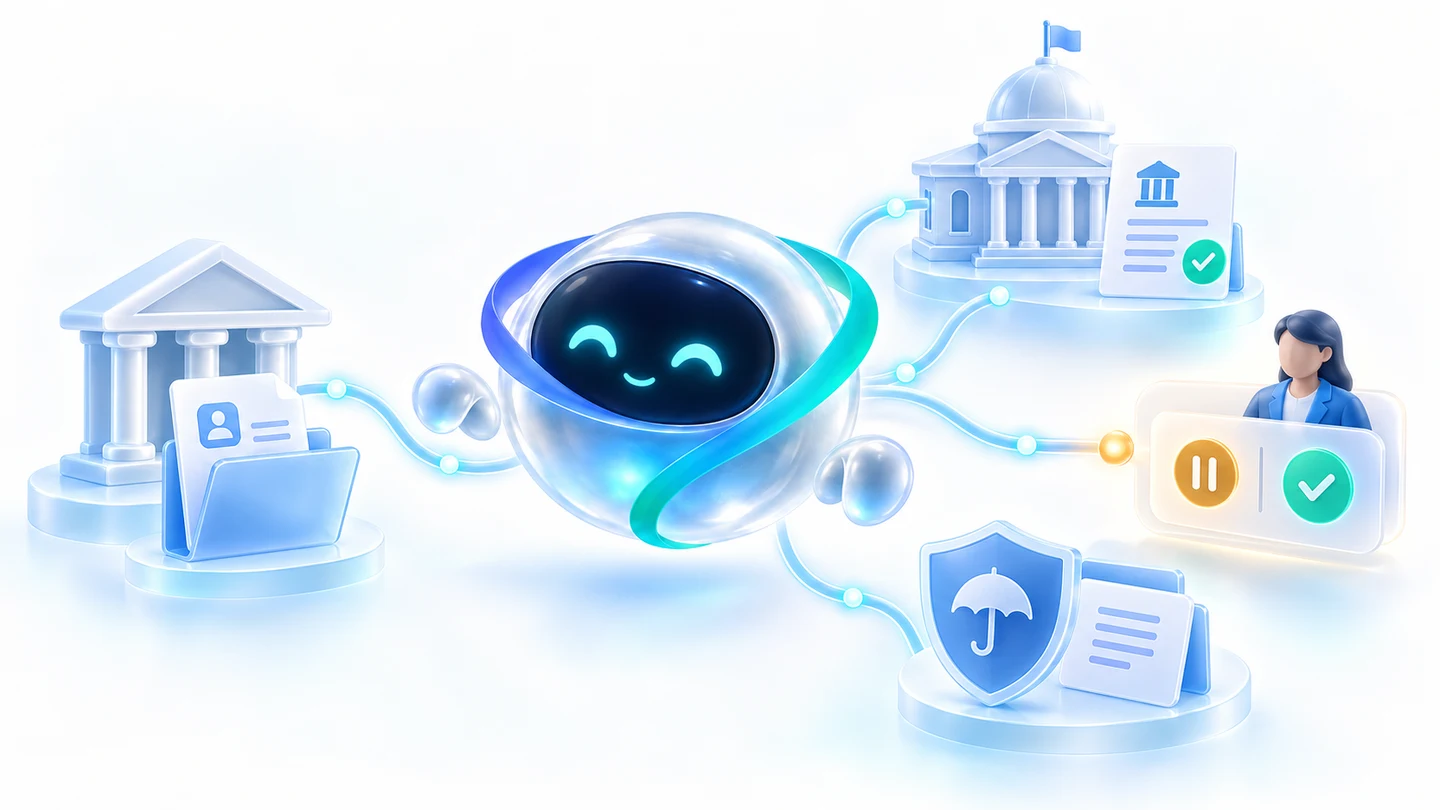
Un nuovo cliente business presenta una richiesta di apertura conto. Il relationship manager ha il modulo. L’operations ha i documenti societari. La compliance ha bisogno delle prove sull’assetto proprietario. Un allegato rivisto arriva via email dopo l’avvio della prima revisione. Nessuno sta aspettando un paragrafo migliore generato dall’AI. Stanno aspettando che la pratica avanzi con le prove giuste.
È qui che gli agenti AI in azienda diventano utili. Un agente sa riconoscere che cosa è arrivato, confrontarlo con quanto il processo richiede, recuperare la policy pertinente, preparare un sollecito mirato e consegnare un’eccezione documentata alla persona giusta. Può ridurre il lavoro tra i sistemi oltre a quello dentro un documento.
Ma completare singole attività è solo una parte del problema. Una banca deve sapere se il fascicolo cliente è pronto per una decisione. Un assicuratore deve sapere quale testo di polizza era applicabile alla data del sinistro. Un ente pubblico deve poter spiegare come è stata valutata una domanda. In ogni caso, un’automazione affidabile dipende da tre elementi che funzionano insieme: prove informative, esecuzione coordinata e decisioni di cui qualcuno risponde.
Quali attività umane possono svolgere gli agenti AI?
Un agente AI è un sistema che usa un modello e degli strumenti per perseguire un obiettivo definito, adattando il passo successivo alle informazioni e ai risultati che riceve. In azienda, quegli strumenti possono recuperare un record cliente, esaminare un documento, verificare lo stato di una pratica o inviare un aggiornamento approvato. Un obiettivo utile è specifico: “Prepara questa richiesta per la revisione e individua le prove non risolte”. Un’istruzione come “gestisci l’onboarding” lascia troppa autorità indefinita.
Il punto di partenza migliore è il lavoro che una persona ripete mentre prepara una decisione: raccogliere informazioni, confrontare fonti, applicare una checklist, spiegare una discrepanza e comporre l’azione successiva. Un ruolo come quello dell’assuntore o del responsabile compliance contiene molte attività di questo tipo, ma porta con sé anche giudizio e responsabilità che non si riducono a un prompt.
| Attività umana | Contributo dell'agente | Confine da applicare |
|---|---|---|
| Leggere e organizzare una pratica | Classificare gli allegati, estrarre i campi e collegare le prove. | Segnalare pagine illeggibili e corrispondenze incerte. |
| Verificare i requisiti | Confrontare il fascicolo con una checklist versionata e una policy approvata. | Non interpretare una prova mancante come esito positivo. |
| Analizzare le discrepanze | Spiegare nomi, date, importi o clausole in conflitto, con le citazioni. | Distinguere osservazione, inferenza e fatto verificato. |
| Preparare la corrispondenza | Redigere una richiesta puntuale delle informazioni mancanti. | Applicare i permessi su destinatario, divulgazione e invio. |
| Raccomandare il passo successivo | Preparare opzioni, prove a supporto e questioni aperte. | Escalare quanto esce dal perimetro delegato. |
| Aggiornare un'applicazione | Eseguire una transazione autorizzata tramite uno strumento controllato. | Verificare l'approvazione, impedire i duplicati e controllare l'esito. |
Agente, chatbot o workflow: scegliete in base all’attività
Un chatbot può spiegare una checklist di onboarding. Un workflow deterministico può instradare una richiesta quando i campi obbligatori sono presenti. La robotic process automation (RPA) può inserire quei campi in un’applicazione legacy. Un agente è utile quando il passo successivo dipende dall’interpretazione di documenti eterogenei o dalla risoluzione di un contesto incompleto.
Questi approcci possono convivere. Le linee guida di ingegneria di Anthropic distinguono i workflow con percorsi di esecuzione predefiniti dagli agenti che indirizzano dinamicamente l’uso degli strumenti, e raccomandano di partire dall’approccio più semplice adeguato. L’implicazione pratica è riservare il ragionamento flessibile alle parti che ne hanno davvero bisogno, applicando nel codice la sequenza obbligatoria e l’autorizzazione. Fonte: Anthropic, Building effective agents.
Perché i dati non strutturati sono la base di agenti affidabili
I sistemi aziendali archiviano campi. Le pratiche aziendali dipendono dalle prove. La spiegazione di un campo può trovarsi in un modulo firmato, in un’appendice di polizza, in un verbale di sopralluogo, in un allegato email o in un certificato scansionato. Un agente che vede solo il campo può perdere la precisazione che ne cambia il significato.
Pensate alla ragione sociale estratta da una visura camerale. Il testo può essere corretto, eppure il certificato può appartenere a un’altra entità, essere superato da una modifica successiva oppure omettere la pagina che identifica il firmatario autorizzato. Il riconoscimento ottico dei caratteri (OCR) risolve il problema della lettura. Da solo non risolve identità, completezza o autorità.
Un fatto ha bisogno del suo contesto
Documento originale, posizione nella pagina, versione e data di acquisizione.
Definizione del campo, relazione con l'entità e finalità di business pertinente.
Controlli di qualità, date di efficacia, contraddizioni e stato di validazione.
Permessi di accesso, uso consentito, conservazione e storico delle revisioni.
Record di prova a scopo illustrativo. Un valore leggibile non è automaticamente un fatto verificato.
Una pipeline dei contenuti informativa preserva questi collegamenti lungo sei fasi: acquisire l’originale; classificarne il tipo; estrarre i valori rilevanti; validarli rispetto a regole e fonti di riferimento; associarli alla pratica corretta; ed esporli tramite un recupero consapevole dei permessi. Scansioni di bassa qualità, corrispondenze ambigue tra entità e valori incoerenti richiedono stati di eccezione espliciti.
La retrieval-augmented generation (RAG) può fornire al modello i passaggi di origine pertinenti. La sola pertinenza non basta. Il recupero deve anche rispettare gli accessi dell’utente, selezionare la versione di policy applicabile alla pratica, conservare la posizione della fonte e rilevare quando una prova essenziale manca. Un indice vettoriale è un meccanismo di recupero; non è il sistema di registrazione né l’autorità per una decisione.
I permessi devono viaggiare insieme al testo estratto, agli embedding, alle cache e ai riassunti. Un documento riservato non diventa libero perché qualcuno lo riassume. Allo stesso modo, le istruzioni contenute nei documenti sono contenuto non attendibile: una frase che dice a un agente di saltare un controllo non deve mai acquisire l’autorità di una policy aziendale.
Questa disciplina informativa è il tema della nostra guida alla prontezza dei dati per l’AI. L’elaborazione documentale intelligente fornisce classificazione, estrazione e validazione; la governance delle informazioni stabilisce come le prove possono essere usate lungo tutto il loro ciclo di vita.
Che cosa fa davvero l'orchestrazione di agenti AI?
L’orchestrazione di agenti AI coordina responsabilità, sequenza, stato condiviso della pratica, strumenti, approvazioni e ripristino. Risponde a domande operative: quale attività viene eseguita dopo, di quali prove ha bisogno, chi può autorizzare l’azione che ne deriva e che cosa succede se un sistema si guasta.
Una conversazione tra agenti non è un sistema di controllo sufficiente. L’orchestrazione in produzione ha bisogno di uno stato durevole fuori dalla conversazione, perché una pratica possa riprendere dopo un’interruzione senza dimenticare un’eccezione irrisolta o ripetere un’azione già completata. Il coordinatore può usare l’AI per proporre il lavoro, ma i controlli di autorizzazione devono restare applicabili indipendentemente da quella proposta.
Una pratica. Lavoro coordinato. Autorità esplicita.
L'orchestratore governa l'avanzamento. Ogni specialista governa un'attività delimitata.
Acquisizione
Riconoscere i documenti e gli elementi mancanti.
Prove
Estrarre, riconciliare e citare le fonti.
Policy
Recuperare le regole applicabili e segnalare le lacune.
Analisi
Preparare una raccomandazione argomentata.
Una prova mancante o un controllo fallito riporta la pratica in revisione. Una pratica modificata può invalidarne l'approvazione.
Queste sono responsabilità logiche, non l’obbligo di mettere in campo quattro modelli distinti. Un solo agente con strumenti vincolati può bastare. Specialisti separati sono utili quando le attività richiedono permessi, raccolte documentali o criteri di valutazione differenti. Creano però anche più passaggi di consegna e più occasioni di conclusioni incoerenti.
I controlli che trasformano una demo in un processo operativo
Conservate nel sistema di workflow l’identificativo della pratica, la versione corrente delle prove, i controlli richiesti e lo stato di completamento. Assegnate a ogni strumento i permessi minimi necessari. Definite scadenze e responsabili dell’escalation, perché le eccezioni non diventino un arretrato silenzioso.
Per le azioni che modificano i record, usate una chiave di idempotenza o un meccanismo equivalente di prevenzione dei duplicati. Se il sistema dei conti va in timeout dopo aver accettato un aggiornamento, l’orchestratore deve verificare lo stato della transazione prima di riprovare. Una risposta mancante non dimostra che non sia successo nulla.
Registrate i riferimenti alle prove, la versione della policy, le chiamate agli strumenti, i risultati di validazione, una motivazione sintetica della decisione e l’azione del revisore. La traccia di audit deve spiegare che cosa è accaduto senza dipendere dal ragionamento nascosto di un modello. Definite limiti di esecuzione, un meccanismo di arresto e un piano di ripristino per i completamenti parziali. L’AI Risk Management Framework del NIST e il suo profilo per l’AI generativa offrono una base utile per organizzare la valutazione del rischio e il monitoraggio continuo. Fonte: NIST AI RMF.
Come leggere gli esempi: Gli scenari che seguono sono modelli operativi proposti, non affermazioni su clienti in esercizio o su risparmi misurati. Diritti decisionali e controlli vanno configurati per l'istituzione, il prodotto e la giurisdizione.
Servizi finanziari: l'onboarding di un nuovo cliente business
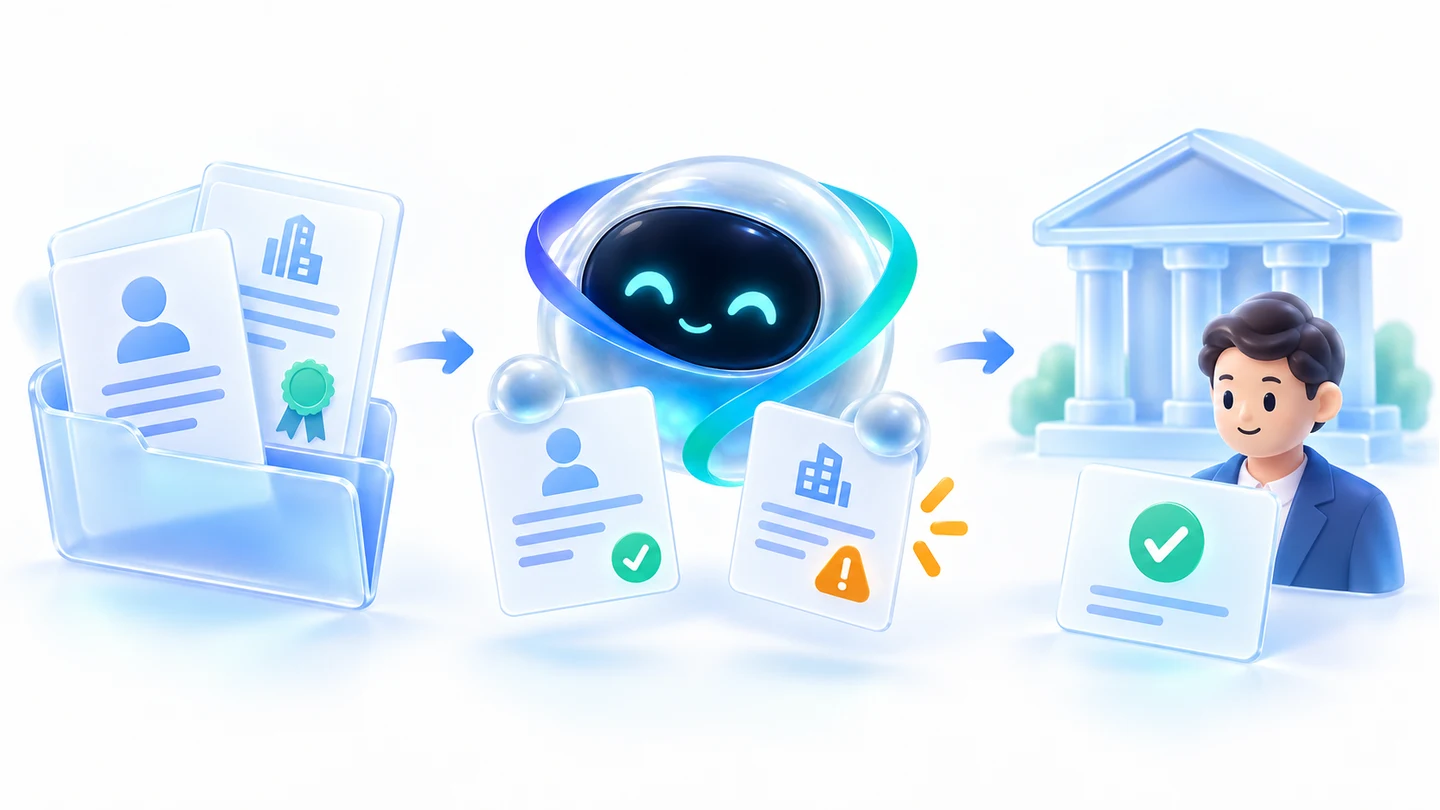
La richiesta del nostro esempio iniziale contiene una visura camerale, una dichiarazione sull’assetto proprietario, documenti di identità e un modulo di apertura conto. Il nome del titolare dichiarato differisce da un dato di registro. Un’email successiva contiene un documento aggiornato. Il collo di bottiglia è riconciliare le prove e decidere quali controlli vanno rieseguiti.
Da un pacchetto di documenti a un fascicolo cliente revisionabile
- Aprire e classificare. Creare la pratica, identificare il prodotto richiesto e la giurisdizione, classificare i documenti e applicare la checklist di completezza approvata.
- Estrarre e riconciliare. Confrontare denominazioni legali, identificativi, firmatari e prove sull'assetto proprietario. Mantenere i collegamenti alle pagine che sostengono ogni valore.
- Invocare i controlli approvati. Inviare i campi consentiti ai servizi di identità, registro e screening. Conservarne le risposte e distinguere una possibile corrispondenza da un riscontro confermato.
- Risolvere l'eccezione. Redigere una richiesta precisa sulle informazioni proprietarie in conflitto e instradarla secondo la policy di comunicazione della banca.
- Preparare e approvare. Fornire al revisore autorizzato una sintesi di completezza, i riscontri irrisolti e la policy applicabile. Sospendere l'attivazione del conto finché le approvazioni richieste non sono soddisfatte.
- Eseguire e verificare. Inviare i dati approvati ai sistemi cliente e conti, verificare l'esito e conservare le prove a supporto dell'azione.
Autorità umana Risolvere le discrepanze rilevanti, decidere sui rischi in escalation e autorizzare l'esito consentito.
Misure di business Tempo per un fascicolo completo, richieste ripetute di documenti, rilavorazioni, età delle eccezioni e costo per onboarding completato.
Quando arriva il documento aggiornato, l’orchestratore versiona la pratica, individua i riscontri interessati e riesegue i controlli dipendenti. Non deve scartare il lavoro valido non correlato, ma non deve nemmeno riutilizzare un’approvazione legata a prove che sono cambiate in modo sostanziale.
Qui conta la distinzione tra estrazione e verifica. Leggere un passaporto o una visura non stabilisce l’autenticità, il livello di garanzia dell’identità né il completamento dell’adeguata verifica della clientela (CDD). La guida del GAFI sull’identità digitale spiega come valutare se gli assetti di identità digitale siano adeguati alla CDD; non rende un modello linguistico un sostituto di quella valutazione. Fonte: guida FATF sull’identità digitale.
Questo schema può estendersi alle revisioni KYC periodiche, alla preparazione della documentazione creditizia e ai controlli sui fascicoli di trade finance. La capacità riutilizzabile è l’assemblaggio delle prove con escalation controllata. Ogni nuovo prodotto richiede comunque policy, autorità e valutazione proprie. Per il problema documentale sottostante, vedete l’automazione KYC nel banking del GCC e l’automazione documentale per i servizi finanziari.
Assicurazioni: collegare onboarding, assunzione del rischio e prove sui sinistri
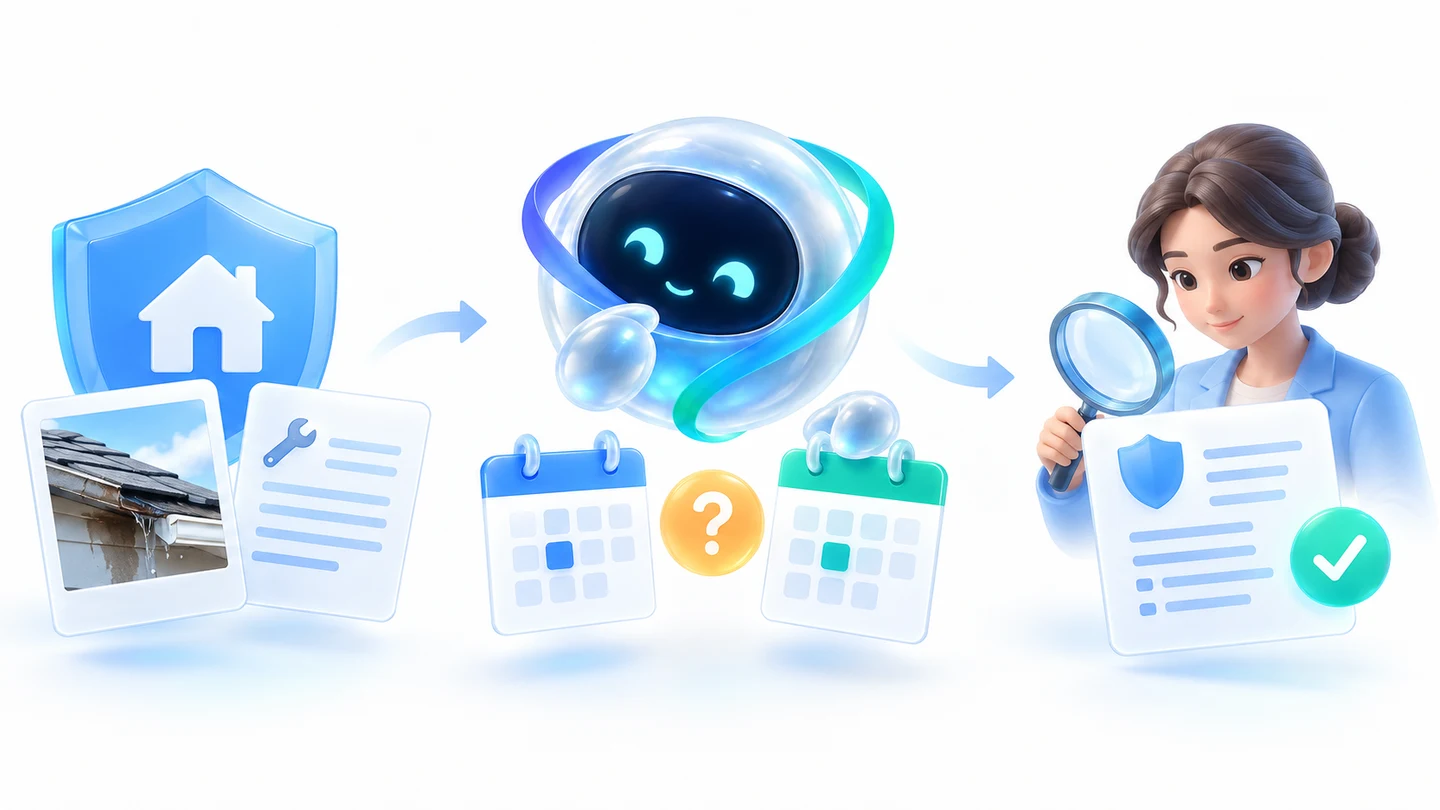
Le assicurazioni introducono un problema in più: un documento può essere autentico e pertinente, ma riferirsi al periodo di copertura sbagliato. Un agente che esamina un sinistro ha bisogno del certificato di polizza, del testo contrattuale e delle appendici in vigore al momento dell’evento. Il file più recente nell’archivio può non essere il contratto applicabile.
Per l’onboarding di un nuovo assicurato, un agente può comporre i moduli di proposta, individuare le dichiarazioni mancanti, confrontare la richiesta con le prove a supporto e preparare le domande per l’assuntore. Deve mantenere la distinzione tra raccolta di informazioni, giudizio assuntivo e autorità di emettere la copertura.
Un sinistro commerciale con date in conflitto
Un'impresa denuncia un danno e presenta fotografie, un preventivo di riparazione e un rapporto sull'accaduto. La data dell'evento differisce tra due documenti e tra quelle date è entrata in vigore un'appendice di polizza.
- Comporre il sinistro. Collegare la denuncia, il record di polizza e i documenti a supporto all'assicurato e al bene coperto corretti.
- Costruire la cronologia. Estrarre date e importi dell'evento, individuare le clausole rilevanti e mettere a fuoco le interpretazioni di copertura in competizione.
- Spiegare lo scarto. Preparare una sintesi documentata del conflitto tra le date e delle prove necessarie a risolverlo. Non scegliere in silenzio la data più comoda.
- Instradare la decisione. Inviare il pacchetto al liquidatore autorizzato. Decisioni di copertura, riscontri sfavorevoli e pagamenti seguono le deleghe e le regole di revisione.
Autorità umana Risolvere i fatti contestati, interpretare le ambiguità rilevanti e autorizzare la liquidazione o il rinvio.
Misure di business Tempi di gestione, richieste ripetute di prove, sinistri riaperti, correzioni del revisore e reclami.
Lo stesso contesto di pratica deve seguire un fascicolo dall’onboarding alla gestione e ai sinistri, con accessi limitati al ruolo e alla finalità. La sintesi di un sinistro non deve cancellare un’esclusione né rivelare informazioni personali non pertinenti solo perché comparivano in un allegato.
L’opinion di EIOPA dell’agosto 2025 inquadra la governance dell’AI nel settore assicurativo con un approccio proporzionato e basato sul rischio rispetto ai requisiti settoriali esistenti. È un riferimento di vigilanza utile per progettare i controlli intorno alle conseguenze di un caso d’uso, invece di trattare ogni applicazione di AI come equivalente. Fonte: opinion EIOPA su governance e gestione del rischio dell’AI.
Settore pubblico: preparare una pratica di servizio completa e spiegabile
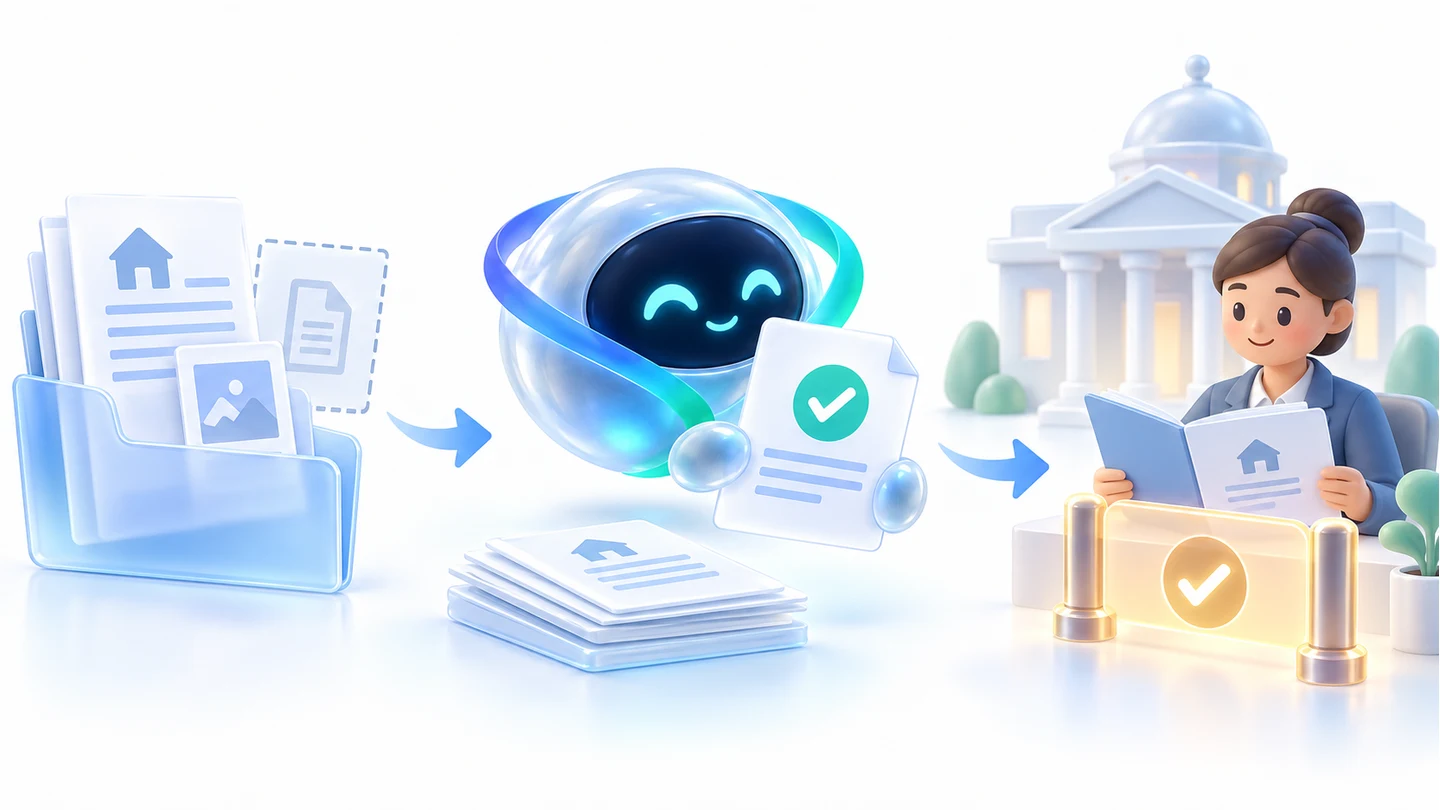
I processi del settore pubblico mettono spesso insieme moduli di domanda, certificati a supporto, corrispondenza e record di più dipartimenti. Chi presenta la domanda li vive come un unico servizio, anche quando le prove attraversano più sistemi. Un agente può aiutare a organizzare quelle prove e a rendere più chiaro il passo successivo.
Pensate a un’impresa che chiede un’autorizzazione all’esercizio. Una vecchia checklist è rimasta in una cartella condivisa, manca un certificato e un documento riporta una precedente denominazione commerciale. Il contributo utile è trovare i requisiti aggiornati e preparare una pratica coerente per un funzionario autorizzato.
Una domanda di autorizzazione pronta per la decisione del funzionario
- Stabilire il contesto del servizio. Identificare il tipo di domanda, l'autorità competente e i requisiti applicabili alla data rilevante.
- Verificare la domanda. Classificare moduli e certificati, confrontare nomi e identificativi e distinguere una prova mancante da un riscontro sfavorevole.
- Preparare il passo successivo. Redigere una richiesta accessibile del certificato mancante, con il requisito esatto e il canale di invio approvato.
- Supportare il funzionario. Presentare il fascicolo completo, le citazioni delle fonti e le questioni aperte. Registrare la decisione autorizzata e la sua motivazione.
Autorità umana Esercitare la discrezionalità prevista dalla legge, risolvere i casi eccezionali e gestire i ricorsi.
Misure di servizio Tasso di domande complete, tempi di attesa, contatti ripetuti, tasso di correzione ed esiti di accessibilità.
Il workflow deve preservare una via verso una persona, accogliere i richiedenti le cui prove non rientrano nello schema standard e registrare la base della decisione perché possa essere contestata. L’accesso tra amministrazioni richiede un’autorità esplicita: un identificativo di pratica condiviso non è il permesso di recuperare ogni record su un richiedente.
L’AI Playbook del governo britannico include il controllo umano significativo tra i suoi principi fondamentali. Offre un riferimento progettuale utile su responsabilità, supervisione ed erogazione del servizio, fermo restando che ogni implementazione reale deve seguire la legge e il procedimento amministrativo della propria giurisdizione. Fonte: AI Playbook for the UK Government.
L'approvazione umana deve far parte dell'esecuzione
Un revisore non può esercitare un giudizio significativo davanti a un solo indicatore verde e a un pulsante “Approva”. Il workflow deve mostrare che cosa accadrà, quali prove lo sostengono, che cosa resta incerto e se il revisore ha l’autorità per autorizzarlo.
Rendete la decisione ispezionabile
L'approvazione si lega a un'azione specifica e a una versione specifica delle prove.
- Azione proposta
- L'aggiornamento, il destinatario, l'importo o il passaggio di stato esatti.
- Prove a supporto
- Documenti di origine, riferimenti di pagina e risultati di validazione.
- Policy applicabile
- Il requisito, la versione e l'ambito usati nella valutazione.
- Questioni aperte
- Conflitti, prove mancanti e interpretazioni alternative.
- Scelte del revisore
- Approvare, respingere, correggere, chiedere prove o escalare.
- Ricevuta di esecuzione
- Chi ha approvato che cosa, quando è stato eseguito e se ha avuto successo.
Usate rischio e reversibilità per decidere dove collocare il gate. Un’attività di classificazione delimitata può procedere automaticamente dopo la validazione. Una bozza di messaggio al cliente può richiedere una revisione prima dell’invio. L’attivazione di un conto, l’esito di un sinistro contestato o una decisione autorizzativa richiedono l’autorità definita per quel processo. Non esiste un punteggio universale di confidenza del modello che conceda il permesso di agire.
Anche la revisione umana ha bisogno di capacità operativa. Definite code di revisione, livelli di servizio e percorsi di escalation. Campionate sia i casi apparentemente riusciti sia le eccezioni, per individuare gli errori che nessuno ha mai segnalato. Monitorate se i revisori approvano abitualmente senza controllare e ridisegnate la presentazione delle prove se la coda incoraggia l’approvazione automatica.
Se le prove rilevanti cambiano dopo l’approvazione, sospendete l’azione dipendente e ottenete una nuova decisione. Se un’esecuzione fallisce, conservate lo storico di approvazioni e transazioni mentre valutate se sia sicuro riprovare. Un’approvazione non è né una licenza permanente né la prova che l’azione a valle sia riuscita.
Come costruire il business case e dimostrare il valore
Partite da un solo processo delimitato in cui le prove siano accessibili, il risultato verificabile e qualcuno risponda dell’esito. “Ridurre la gestione documentale evitabile nell’onboarding dei conti business” è un obiettivo valutabile. “Mettere in campo una forza lavoro digitale” non specifica che cosa significhi il successo.
Stabilite una baseline prima di introdurre gli agenti. Misurate il tempo di lavorazione del personale separatamente dal tempo trascorso: una pratica può richiedere dieci minuti di lavoro ma restare ferma per giorni in attesa di prove mancanti. Un agente che accelera la lettura non elimina un ritardo causato da una richiesta poco chiara al cliente o da una coda di approvazione a corto di personale.
| Misura | Come usarla |
|---|---|
| Costo per pratica completata | Includete revisione umana, rilavorazioni, consumo di modelli e strumenti, integrazione e costi di controllo ricorrenti. |
| Completezza al primo passaggio | Tracciate le pratiche pronte per la fase successiva senza un'ulteriore richiesta di prove. |
| Qualità del supporto decisionale | Misurate riscontri corretti, problemi non rilevati, affermazioni non sostenute e copertura delle fonti. |
| Efficacia dei controlli | Testate azioni vietate, fughe di accesso, aggiramento delle approvazioni e scritture duplicate. |
| Esiti umani e di servizio | Tracciate le correzioni dei revisori, l'età della coda, i reclami e l'esperienza degli utenti coinvolti. |
Un modello semplice di business case è beneficio netto annuo = capacità o beneficio di costo realizzato + riduzione misurata delle rilavorazioni - costi di implementazione ed esercizio annuo. Contate i guadagni di ricavo o conversione solo quando sono misurati e attribuibili. Il tempo liberato del personale è capacità; diventa un risparmio di cassa solo se l’organico o la spesa cambiano davvero. Evitate di contare la stessa riduzione sia nei tempi di gestione sia nelle rilavorazioni.
Una sequenza pratica dal pilota all’esercizio controllato
- Definite il perimetro. Scegliete un processo, un responsabile, un risultato e un insieme di azioni consentite. Documentate le condizioni che devono fermare l’esecuzione.
- Preparate prove rappresentative. Includete casi ordinari, scansioni scadenti, duplicati, documenti multilingua, conflitti di nome, pagine mancanti e record riservati.
- Valutate senza eseguire. Confrontate gli output proposti con casi revisionati da esperti, poi girate in shadow mode accanto al processo esistente.
- Avviate il pilota con autorità esplicita. Partite da volumi limitati e da un gate umano efficace. Testate timeout, prove modificate, istruzioni malevole nei documenti e tentativi di aggirare l’approvazione.
- Espandete solo dopo l’accettazione. Fissate i criteri di accettazione prima del pilota, segmentate i risultati per tipo di pratica e conseguenza e date al team operativo una procedura di arresto e ripristino.
Non giudicate la qualità solo su una percentuale di accuratezza aggregata. Instradare correttamente molti documenti di routine può nascondere una discrepanza sull’assetto proprietario non rilevata. Valutate gli errori che cambiano l’esito di business, inclusi i falsi negativi, e ripetete la valutazione quando cambiano policy, modelli, strumenti o popolazioni di fonti.
Collegare informazioni, orchestrazione e persone con Contellect
L’architettura collega tre discipline già centrali nell’approccio di Contellect alle content operations: preparare informazioni utilizzabili, governarne il ciclo di vita e far avanzare il lavoro attraverso processi controllati. Per le organizzazioni che adottano gli agenti, queste discipline definiscono la base su cui il ragionamento dei modelli può operare.
Associate l’elaborazione documentale intelligente alla preparazione delle prove, la content intelligence al recupero e all’analisi, e l’automazione dei processi all’instradamento e alle approvazioni. L’orchestratore della piattaforma Contellect e l’integrazione applicativa aziendale sono aree rilevanti da valutare quando si definisce l’esecuzione tra sistemi. Responsabilità degli agenti, connettori e regole di approvazione specifici vanno stabiliti durante il disegno della soluzione e dimostrati su casi rappresentativi.
L’opportunità è concreta: meno tempo speso a cercare, copiare e riconciliare informazioni; prove migliori nel momento della decisione; e un processo che resta comprensibile quando qualcosa va storto. Quel risultato dipende dal sapere che cosa l’agente può fare, di quali informazioni può fidarsi e chi si assume la responsabilità del passo successivo.
Approfondimenti
Proseguite con la prontezza dei dati per l’AI, l’automazione dei workflow documentali aziendali e la digitalizzazione documentale e il divario nel ciclo di vita per collegare il livello degli agenti alle informazioni e ai controlli operativi sottostanti.
